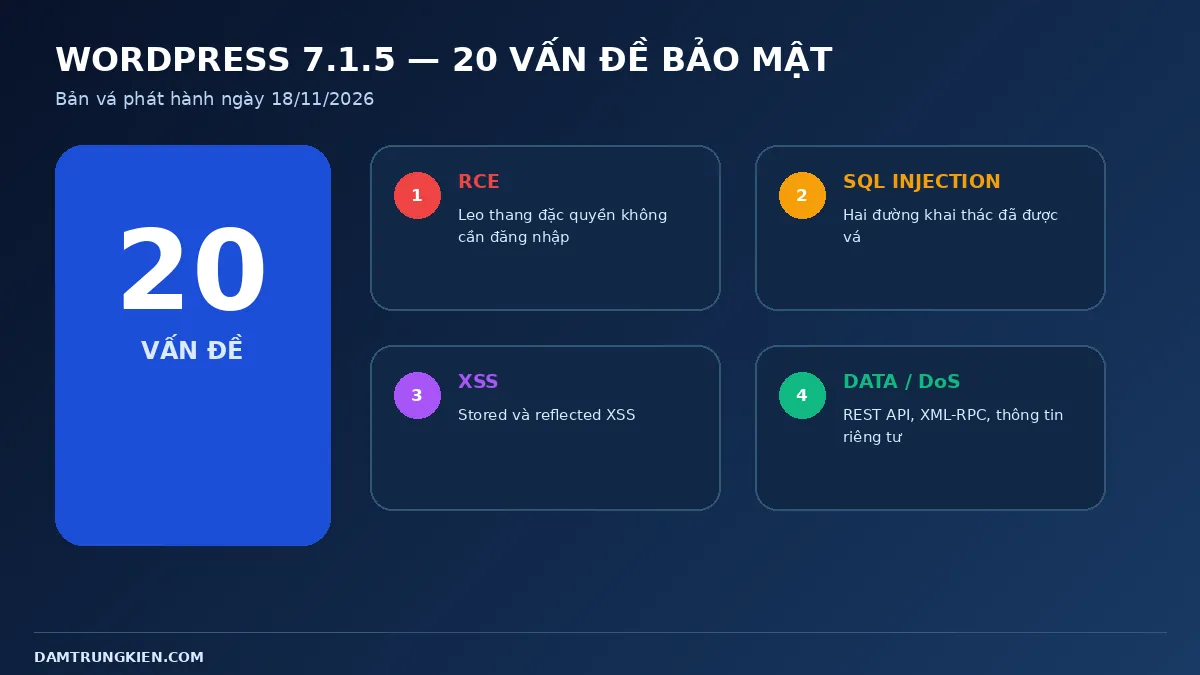
WordPress 7.1.5 được phát hành ngày 18/11/2026 để xử lý 20 vấn đề bảo mật. Danh sách bao gồm leo thang đặc quyền không cần đăng nhập có thể dẫn đến thực thi mã từ xa, hai lỗi SQL Injection, nhiều lỗi XSS, rò rỉ thông tin và từ chối dịch vụ qua XML-RPC. WordPress khuyến nghị quản trị viên cập nhật website ngay.
Đây là bản vá kế tiếp không lâu sau WordPress 7.1.4. Vì vậy, website vừa nâng lên 7.1.4 vẫn cần cập nhật tiếp lên 7.1.5. Tuy nhiên, quản trị viên nên backup và kiểm tra tương thích thay vì cập nhật production mà không có đường rollback.
Hành động ưu tiên: Backup website, xác nhận quyền truy cập hosting, cập nhật lên WordPress 7.1.5 hoặc bản backport bảo mật của nhánh đang dùng, sau đó kiểm tra checksum, chức năng và log.
WordPress 7.1.5 có gì đáng chú ý?
Theo thông báo chính thức, WordPress 7.1.5 là security release và nên được cài đặt ngay. Tài liệu HelpHub liệt kê 20 vấn đề bảo mật hoặc hardening, trong đó có nhiều lỗi ảnh hưởng trực tiếp đến website cho phép đăng ký tài khoản, bình luận, XML-RPC, REST API, Multisite hoặc có nhiều tác giả.
Các nhóm rủi ro chính gồm:
- Leo thang đặc quyền không cần đăng nhập thông qua thuộc tính Template Part block, có thể dẫn đến RCE.
- SQL Injection trong
WP_Meta_Queryqua giá trị relation lồng nhau. - SQL Injection qua thiết lập trang chủ trong bản xem trước Customizer changeset.
- Stored XSS không cần đăng nhập qua thuộc tính shortcode trong bình luận.
- Reflected XSS trong cửa sổ Media Library cũ.
- Stored XSS trong Comment Date block, oEmbed, Customizer và tên file media.
- Rò rỉ taxonomy riêng tư qua REST API search endpoint.
- Rò rỉ email người dùng qua REST API comments endpoint.
- Rò rỉ dữ liệu qua XML-RPC
wp.getCommentsvới tài khoản Subscriber trở lên. - Từ chối dịch vụ không cần đăng nhập qua các XML-RPC pingback được gửi theo batch.
- Administrator của một site trong Multisite có thể chiếm quyền Super Admin qua bản xem trước menu Customizer.
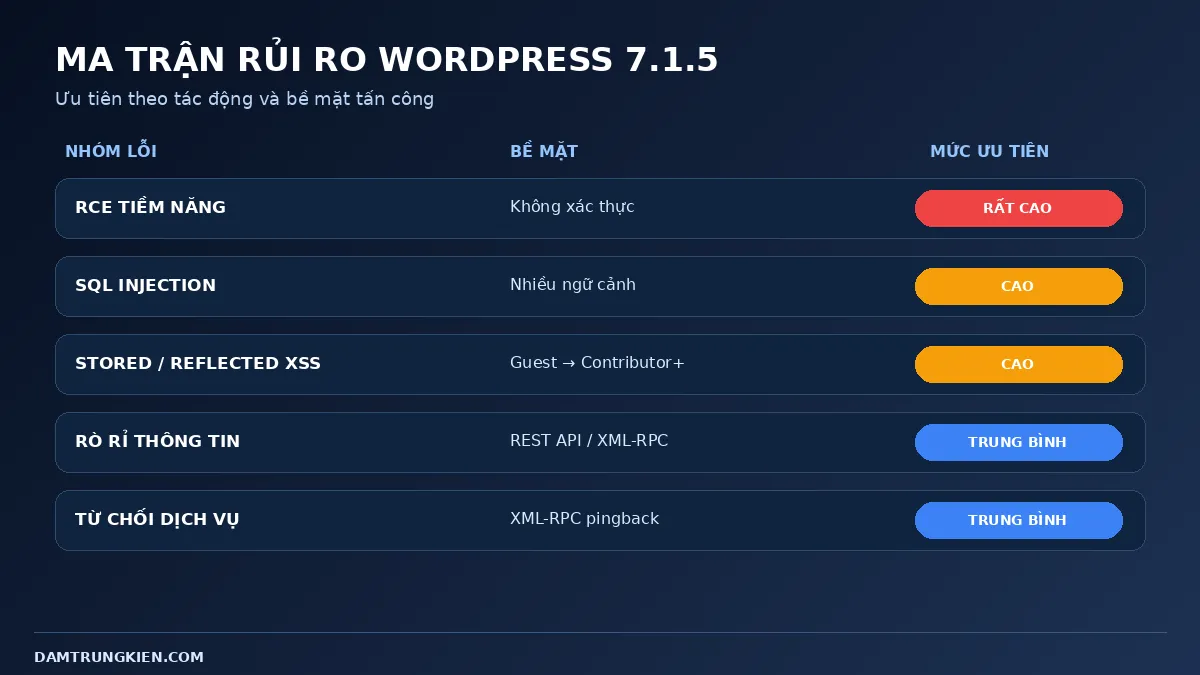
WordPress không công bố rằng mọi lỗi đều có thể bị khai thác hàng loạt hoặc đang bị khai thác ngoài thực tế. Không nên tự gắn nhãn zero-day khi chưa có xác nhận. Dù vậy, sự kết hợp của RCE tiềm năng, SQL Injection và XSS khiến bản cập nhật này cần được ưu tiên cao.
Lỗ hổng nào nguy hiểm nhất?
Leo thang đặc quyền có thể dẫn đến RCE
Lỗi nghiêm trọng nhất liên quan thuộc tính của Template Part block. Theo WordPress, kẻ tấn công không cần đăng nhập có thể leo thang đặc quyền và chuỗi khai thác có khả năng dẫn đến thực thi mã từ xa.
RCE không đồng nghĩa mọi website sẽ bị chiếm ngay sau khi lộ phiên bản. Mức ảnh hưởng thực tế còn phụ thuộc cấu hình, theme, block và đường khai thác. Nhưng khi upstream mô tả khả năng leo thang không cần xác thực dẫn đến RCE, quản trị viên không nên trì hoãn bản vá.
Hai lỗi SQL Injection
Một lỗi nằm trong WP_Meta_Query khi xử lý giá trị relation lồng nhau; lỗi còn lại liên quan thiết lập front page trong Customizer changeset preview. SQL Injection có thể làm thay đổi câu truy vấn ngoài ý muốn, đọc dữ liệu hoặc tạo tiền đề cho chuỗi tấn công khác.
Không nên cố gửi payload thử nghiệm vào website production. Cách xác minh an toàn là kiểm tra phiên bản Core và cập nhật bản vá chính thức.
XSS và rò rỉ thông tin
WordPress 7.1.5 vá nhiều đường XSS với yêu cầu quyền khác nhau, từ không cần đăng nhập đến Contributor, Author hoặc Administrator. Website có bình luận, nhiều tác giả hoặc block tùy chỉnh có bề mặt rủi ro lớn hơn.
Các lỗi lộ taxonomy riêng tư, email người dùng và nội dung qua XML-RPC không trực tiếp tạo RCE, nhưng dữ liệu thu được có thể phục vụ phishing, dò tài khoản hoặc tấn công tiếp theo.
Những phiên bản WordPress nào bị ảnh hưởng?
WordPress 7.0, 6.9 và 6.8 bị ảnh hưởng bởi cả 20 vấn đề. Các nhánh cũ hơn bị ảnh hưởng bởi một phần danh sách. Bản vá được backport đến nhánh 4.7; WordPress 4.6 trở về trước không còn nhận cập nhật bảo mật.
Một số phiên bản đã vá quan trọng:
| Nhánh đang dùng | Phiên bản bảo mật |
|---|---|
| WordPress 7.1 | 7.1.5 |
| WordPress 7.0 | 7.0.9 |
| WordPress 6.9 | 6.9.12 |
| WordPress 6.8 | 6.8.13 |
| WordPress 6.7 | 6.7.12 |
| WordPress 6.6 | 6.6.12 |
| WordPress 6.5 | 6.5.15 |
| WordPress 6.4 | 6.4.15 |
Backport giúp giảm rủi ro khi website chưa thể nâng major/minor ngay, nhưng không có nghĩa phiên bản cũ được hỗ trợ đầy đủ. WordPress nhắc lại rằng chỉ phiên bản mới nhất được hỗ trợ tích cực.
Cách kiểm tra website đã cập nhật hay chưa
Trong Dashboard, mở Dashboard → Updates. Nếu có SSH và WP-CLI, chạy tại đúng document root:
wp core version
wp core check-update
wp core verify-checksums
Kết quả cần đạt:
wp core versiontrả về7.1.5hoặc bản backport đã vá tương ứng.wp core check-updatekhông còn đề xuất bản vá Core mới hơn.wp core verify-checksumsxác nhận file Core khớp checksum chính thức.
Checksum Core sạch không chứng minh toàn bộ website an toàn. Lệnh này không kiểm tra plugin thương mại, theme tùy biến, database, user quản trị, cron hoặc credential đã bị lộ.
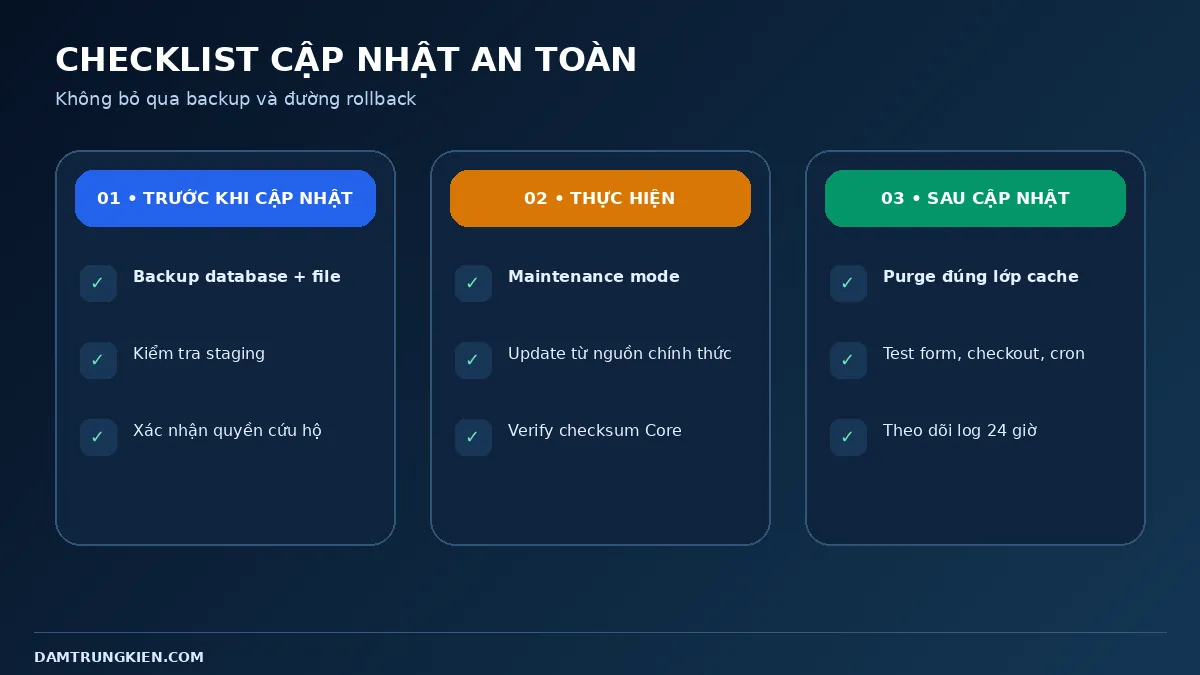
Quy trình cập nhật WordPress 7.1.5 an toàn
Bước 1: Backup đầy đủ
Backup tối thiểu gồm database, wp-content, wp-config.php, cấu hình rewrite và danh sách phiên bản plugin/theme/PHP. Bản backup nên nằm ngoài public_html và tốt nhất có thêm một bản ngoài hosting.
Ví dụ export database bằng WP-CLI:
wp db export /duong-dan-ngoai-public-html/db-before-wp-7.1.5.sql
Không để file SQL trong thư mục public. Nếu cần giao diện thao tác, xem hướng dẫn backup và restore WordPress bằng All-in-One WP Migration.
Bước 2: Kiểm tra trên staging
Staging nên có PHP, database, web server và plugin gần giống production. Đặt noindex, vô hiệu hóa email thật, payment thật và webhook có tác động bên ngoài.
Sau khi nâng cấp staging, kiểm tra:
- Trang chủ, bài viết, landing page và template.
- Đăng nhập, phân quyền và Media Library.
- Gutenberg, Classic Editor và block tùy chỉnh.
- Form, bình luận, tìm kiếm và upload.
- WooCommerce, LMS hoặc membership nếu có.
- REST API, XML-RPC, cron và webhook.
- PHP error log và JavaScript console.
Bước 3: Cập nhật production
Có thể cập nhật qua Dashboard hoặc WP-CLI. Với WP-CLI:
wp maintenance-mode activate
wp core update --version=7.1.5
wp core update-db
wp core verify-checksums
wp maintenance-mode deactivate
Nếu website chạy nhánh cũ và chưa sẵn sàng nâng lên 7.1, hãy cài đúng bản backport của nhánh đó. Không tải Core từ nguồn không chính thức và không dùng --force khi chưa hiểu nguyên nhân lỗi.
Bước 4: Purge cache đúng lớp
Xóa page cache, object cache và CDN cache sau cập nhật. Không bật thêm minify hoặc trì hoãn JavaScript mới trong cùng maintenance window, vì sẽ khó phân biệt lỗi Core với lỗi tối ưu. Có thể tham khảo bài tối ưu WordPress với LiteSpeed Cache.
wp cache flush
Lệnh trên chỉ xử lý object cache của WordPress trong nhiều cấu hình; CDN hoặc cache web server có thể cần purge riêng.
Bước 5: Kiểm tra và giám sát
Sau cập nhật, chạy:
wp core version
wp core verify-checksums
wp plugin list --update=available
wp theme list --update=available
Tiếp tục kiểm tra frontend, admin, form, email, checkout, cron và log trong ít nhất 24 giờ. Dùng Query Monitor trên staging hoặc lúc chẩn đoán có kiểm soát; không để plugin debug chạy không cần thiết trên production.
Nếu website chưa thể cập nhật ngay
Biện pháp giảm thiểu không thay thế bản vá, nhưng có thể giảm bề mặt tấn công trong thời gian ngắn:
- Hạn chế hoặc tắt đăng ký tài khoản nếu không cần.
- Kiểm duyệt bình luận và không cho phép HTML nguy hiểm.
- Hạn chế XML-RPC nếu website không dùng Jetpack, ứng dụng di động hoặc tích hợp phụ thuộc XML-RPC.
- Rà soát vai trò Contributor, Author, Editor và Administrator.
- Bật WAF, rate limit và giám sát request bất thường.
- Theo dõi user mới, thay đổi quyền, file mới sửa và cron lạ.
- Lên lịch cập nhật gần nhất thay vì coi giảm thiểu là giải pháp lâu dài.
Bài bảo mật WordPress 2026 cung cấp checklist phòng thủ nhiều lớp, nhưng không có plugin bảo mật nào thay thế việc cập nhật Core.
Dấu hiệu cần điều tra sau khi cập nhật
Nếu website từng mở Internet trong thời gian chưa vá, hãy kiểm tra thêm:
- Tài khoản Administrator hoặc Application Password lạ.
- Plugin, MU-plugin và scheduled task không rõ nguồn gốc.
- PHP trong
wp-content/uploads. - Thay đổi bất thường trong
wp-config.php,.htaccess, theme và plugin. - JavaScript chèn vào header/footer hoặc database options.
- Request đáng ngờ tới REST API, XML-RPC, comment và block endpoint.
Nếu phát hiện IOC, chỉ cập nhật Core là chưa đủ. Cần lưu bằng chứng, cô lập, xoay credential và thực hiện quy trình xử lý mã độc WordPress.
Câu hỏi thường gặp
WordPress 7.1.5 có phải bản cập nhật bảo mật không?
Có. WordPress gọi đây là security release, liệt kê 20 vấn đề và khuyến nghị cập nhật website ngay.
Website đã dùng WordPress 7.1.4 có cần lên 7.1.5 không?
Có. WordPress 7.1.5 là bản vá mới hơn với danh sách lỗi khác. 7.1.4 không chứa toàn bộ bản sửa của 7.1.5.
Có phải mọi website chưa cập nhật đều đã bị hack?
Không. Có lỗ hổng không đồng nghĩa website chắc chắn đã bị khai thác. Tuy nhiên, quản trị viên nên vá sớm và kiểm tra log, user, file nếu có dấu hiệu bất thường.
Có thể chỉ cài bản backport thay vì nâng lên 7.1.5 không?
Có thể cài bản bảo mật của nhánh hiện tại để giảm rủi ro trước mắt. Sau đó nên kiểm thử và lập kế hoạch nâng lên phiên bản mới nhất vì chỉ nhánh mới nhất được hỗ trợ tích cực.
Cập nhật Core có làm mất bài viết không?
Quy trình bình thường không xóa bài viết hay media. Dù vậy, lỗi tương thích hoặc thao tác sai vẫn có thể gây gián đoạn, nên backup database và file trước khi cập nhật.
Kết luận
WordPress 7.1.5 là bản cập nhật cần ưu tiên vì vá 20 vấn đề gồm leo thang đặc quyền có thể dẫn đến RCE, SQL Injection, XSS, rò rỉ thông tin và DoS. Website vừa cài 7.1.4 vẫn phải cập nhật tiếp.
Quy trình phù hợp là backup độc lập, thử trên staging, cập nhật bằng nguồn chính thức, xác minh checksum và theo dõi website sau thay đổi. Nếu chưa thể nâng lên 7.1.5, hãy cài bản backport đã vá của nhánh hiện tại và lên kế hoạch nâng cấp sớm.