Cloudflare Authenticated Origin Pulls (AOP) bổ sung xác thực hai chiều mTLS trên kết nối từ Cloudflare đến máy chủ gốc. Khi cấu hình đúng, origin chỉ phục vụ yêu cầu có client certificate hợp lệ do Cloudflare trình trong quá trình bắt tay TLS. Người biết IP thật của VPS sẽ không thể gửi yêu cầu HTTPS trực tiếp để bỏ qua WAF, rate limit và các lớp bảo vệ tại Cloudflare.
AOP không thay thế HTTPS, firewall hoặc chế độ Full (strict). Đây là lớp xác thực bổ sung ở đoạn Cloudflare → origin. Bài viết này hướng dẫn triển khai Global AOP trên Nginx và Apache theo cách hai giai đoạn: cho phép kiểm tra trước, sau đó mới bắt buộc certificate để giảm nguy cơ làm website gián đoạn.
Phạm vi: Hướng dẫn áp dụng cho website dùng bản ghi DNS proxied (đám mây cam), origin nhận HTTPS trực tiếp trên cổng 443 và không đi qua Cloudflare Tunnel. Hãy backup cấu hình web server và chuẩn bị phiên SSH thứ hai trước khi thực hiện.
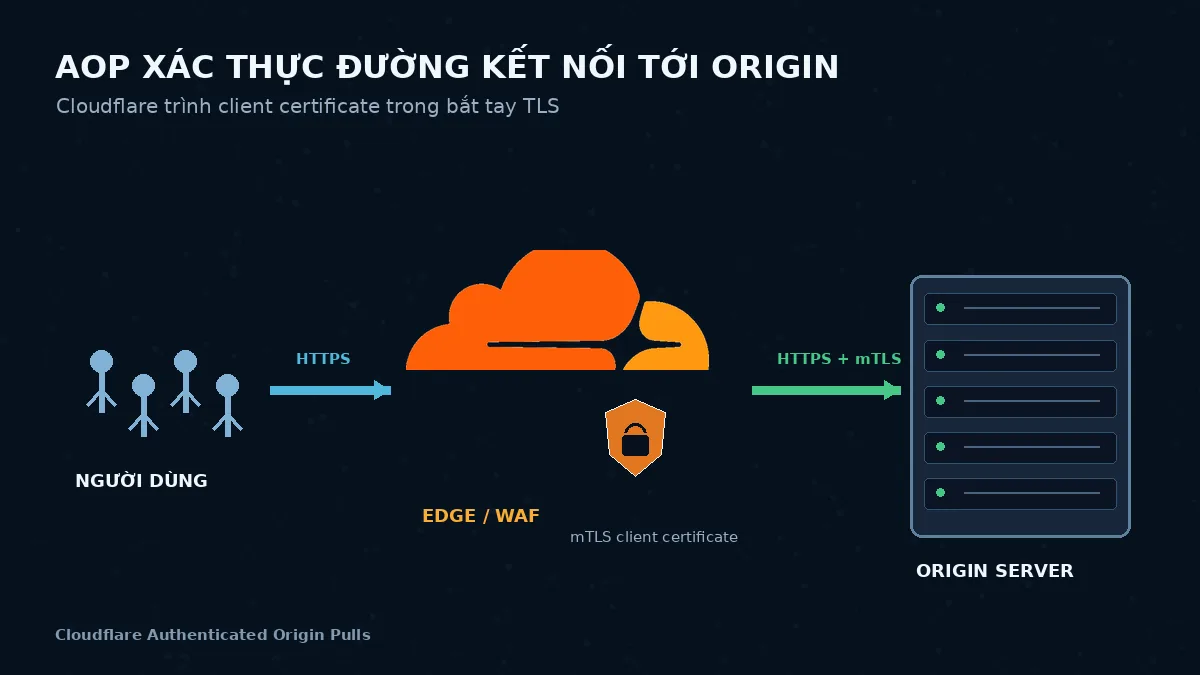
Cloudflare Authenticated Origin Pulls hoạt động thế nào?
Với HTTPS thông thường, Cloudflare kiểm tra certificate của origin theo chế độ SSL/TLS đang chọn. Origin chứng minh danh tính của mình cho Cloudflare, nhưng origin chưa nhất thiết xác minh phía kết nối đến có đúng là Cloudflare hay không.
Cloudflare Authenticated Origin Pulls bổ sung chiều xác thực còn lại:
- Trình duyệt gửi yêu cầu đến Cloudflare.
- Cloudflare áp dụng CDN, WAF, rate limit và các rule bảo mật.
- Khi mở kết nối HTTPS tới origin, Cloudflare trình client certificate.
- Nginx hoặc Apache kiểm tra certificate đó dựa trên CA certificate đã cài tại origin.
- Nếu certificate hợp lệ, yêu cầu tiếp tục đến WordPress hoặc ứng dụng. Nếu không có hoặc không hợp lệ, origin từ chối yêu cầu.
Theo tài liệu Cloudflare cập nhật ngày 14/08/2026, AOP khả dụng trên Free, Pro, Business và Enterprise. Tính năng chỉ có hiệu lực khi SSL/TLS mode là Full hoặc Full (strict); chế độ Off và Flexible không áp dụng AOP.
Global, zone-level và per-hostname khác nhau ra sao?
Cloudflare có ba cấp cấu hình độc lập:
- Global: Certificate dùng chung giữa các tài khoản; đơn giản nhưng chỉ chứng minh kết nối đến từ mạng Cloudflare.
- Zone-level: Certificate riêng cho toàn zone, kiểm soát chặt hơn Global AOP.
- Per-hostname: Certificate riêng cho từng hostname và có độ ưu tiên cao nhất trên hostname đó.
Global AOP phù hợp với website WordPress hoặc VPS đơn lẻ. Nếu cần xác minh kết nối đến từ chính tài khoản của bạn, hãy chọn zone-level hoặc per-hostname.
Lưu ý quan trọng: Certificate AOP dùng để xác minh Cloudflare phía client không phải Cloudflare Origin CA certificate dùng để cấp HTTPS cho origin. Hai loại certificate phục vụ hai chiều xác thực khác nhau.
Điều kiện trước khi bật AOP
Kiểm tra các điều kiện sau trước khi thay đổi web server:
- Bản ghi
AhoặcAAAAcủa website đang bật proxy Cloudflare. - SSL/TLS mode đang là Full hoặc nên dùng Full (strict).
- Origin đã có certificate máy chủ hợp lệ: certificate công khai hoặc Cloudflare Origin CA.
- Có quyền root hoặc sudo, backup virtual host và một phiên SSH dự phòng.
- Đã xác định đúng điểm kết thúc TLS. Nếu có load balancer hoặc reverse proxy phía trước, AOP phải được cấu hình tại đó.
AOP không tương thích với hostname đi qua Cloudflare Tunnel. Tunnel sử dụng kết nối outbound và credential của connector, vì vậy không có listener inbound để Cloudflare trình client certificate; cấu hình AOP không có tác dụng với hostname đó.
Bước 1: Backup và tải certificate AOP chính thức
Ví dụ dưới đây dành cho Nginx. Nếu hệ thống của bạn lưu virtual host ở vị trí khác, hãy thay đường dẫn trước khi chạy:
sudo cp -a /etc/nginx/conf.d/example.com.conf
  /root/example.com.conf.aop-backup-$(date +%F-%H%M%S)

sudo install -d -m 0755 /etc/nginx/certs
sudo curl -fsSLo /etc/nginx/certs/cloudflare-origin-pull-ca.pem
  https://developers.cloudflare.com/ssl/static/authenticated_origin_pull_ca.pem
sudo chmod 0644 /etc/nginx/certs/cloudflare-origin-pull-ca.pem
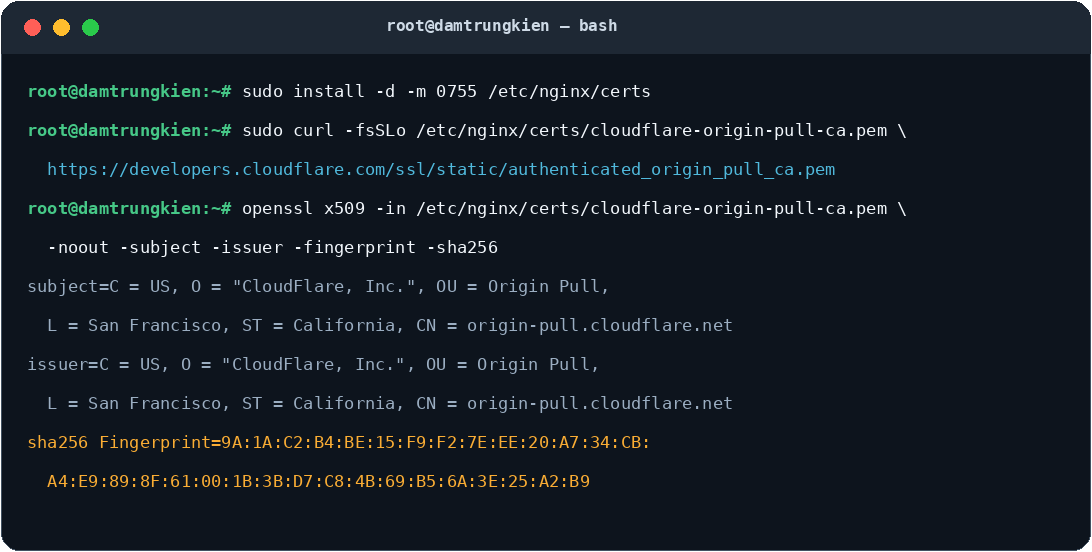
Xác minh certificate vừa tải thay vì cấu hình ngay một file không rõ nguồn gốc:
openssl x509
  -in /etc/nginx/certs/cloudflare-origin-pull-ca.pem
  -noout -subject -issuer -fingerprint -sha256
Tại thời điểm kiểm tra ngày 21/11/2026, subject và issuer đều là CloudFlare, Inc. / Origin Pull, CN là origin-pull.cloudflare.net. SHA-256 fingerprint ghi nhận:
9A:1A:C2:B4:BE:15:F9:F2:7E:EE:20:A7:34:CB:A4:E9:89:8F:61:00:1B:3B:D7:C8:4B:69:B5:6A:3E:25:A2:B9Fingerprint có thể thay đổi khi Cloudflare luân chuyển certificate. Luôn đối chiếu file tải từ URL chính thức thay vì lấy fingerprint trong bài làm nguồn duy nhất.
Bước 2A: Cấu hình Cloudflare AOP trên Nginx
Mở server block HTTPS của domain và thêm hai directive sau. Ở giai đoạn đầu, dùng optional để Nginx yêu cầu certificate nhưng chưa chặn kết nối thiếu certificate:
server {
    listen 443 ssl http2;
    server_name example.com www.example.com;

    ssl_certificate     /path/to/origin-certificate.pem;
    ssl_certificate_key /path/to/origin-private-key.pem;

    ssl_client_certificate /etc/nginx/certs/cloudflare-origin-pull-ca.pem;
    ssl_verify_client optional;

    # Các cấu hình hiện có giữ nguyên.
}
Kiểm tra cú pháp và chỉ reload khi cấu hình hợp lệ:
sudo nginx -t
sudo systemctl reload nginx
Có thể tạm ghi trạng thái xác minh client certificate vào log để kiểm tra:
log_format aop '$remote_addr $host $status $ssl_client_verify';
access_log /var/log/nginx/aop-access.log aop;
Sau khi bật AOP tại Cloudflare và xác nhận request qua Cloudflare có trạng thái SUCCESS, đổi:
ssl_verify_client optional;thành:
ssl_verify_client on;Tiếp tục chạy nginx -t và reload. Đừng chuyển thẳng sang on trước khi Cloudflare bắt đầu trình certificate, vì origin có thể từ chối cả lưu lượng hợp lệ, gây lỗi 525 hoặc gián đoạn truy cập.
Bước 2B: Cấu hình Cloudflare AOP trên Apache
Tải certificate vào thư mục phù hợp với hệ điều hành, ví dụ:
sudo install -d -m 0755 /etc/apache2/ssl
sudo curl -fsSLo /etc/apache2/ssl/cloudflare-origin-pull-ca.pem
  https://developers.cloudflare.com/ssl/static/authenticated_origin_pull_ca.pem
sudo chmod 0644 /etc/apache2/ssl/cloudflare-origin-pull-ca.pem
Trong <VirtualHost *:443> của domain, cấu hình giai đoạn kiểm tra:
SSLCACertificateFile /etc/apache2/ssl/cloudflare-origin-pull-ca.pem
SSLVerifyClient optional
Kiểm tra cú pháp và reload Apache trên Ubuntu/Debian:
sudo apache2ctl configtest
sudo systemctl reload apache2
Trên AlmaLinux, Rocky Linux hoặc hệ dùng dịch vụ httpd, dùng:
sudo apachectl configtest
sudo systemctl reload httpd
Sau khi xác nhận Cloudflare đã trình certificate thành công, chuyển sang bắt buộc:
SSLVerifyClient requireSau đó kiểm tra cú pháp và reload lại dịch vụ. Nếu máy chủ chạy Nginx reverse proxy trước Apache, hãy cấu hình AOP ở Nginx — nơi kết thúc TLS — thay vì chỉ thêm directive tại Apache phía sau.
Bước 3: Bật Global Authenticated Origin Pulls trên Cloudflare
Trong Cloudflare Dashboard:
- Chọn zone cần bảo vệ.
- Mở SSL/TLS → Origin Server.
- Chọn tab Authenticated Origin Pulls.
- Tại phần Global, chuyển trạng thái sang On.
Giữ ssl_verify_client optional hoặc SSLVerifyClient optional trong thời gian kiểm tra. Truy cập website qua domain, kiểm tra log origin và đảm bảo request Cloudflare được xác minh thành công. Chỉ sau đó mới chuyển origin sang chế độ bắt buộc on hoặc require.
Nếu triển khai bằng API, Cloudflare dùng zone setting tls_client_auth. Hãy tạo API Token với quyền tối thiểu cần thiết, không dùng Global API Key và không ghi token trực tiếp vào lịch sử shell. Bài này ưu tiên Dashboard để giảm nguy cơ lộ credential.
Bước 4: Kiểm tra đường Cloudflare và đường trực tiếp
Trước tiên, xác nhận đường qua Cloudflare vẫn hoạt động:
curl -I https://example.com/Tiếp theo, thay 203.0.113.10 bằng IP origin thật để ép curl bỏ qua DNS Cloudflare nhưng vẫn gửi đúng SNI/Host:
curl -I --resolve example.com:443:203.0.113.10
  https://example.com/
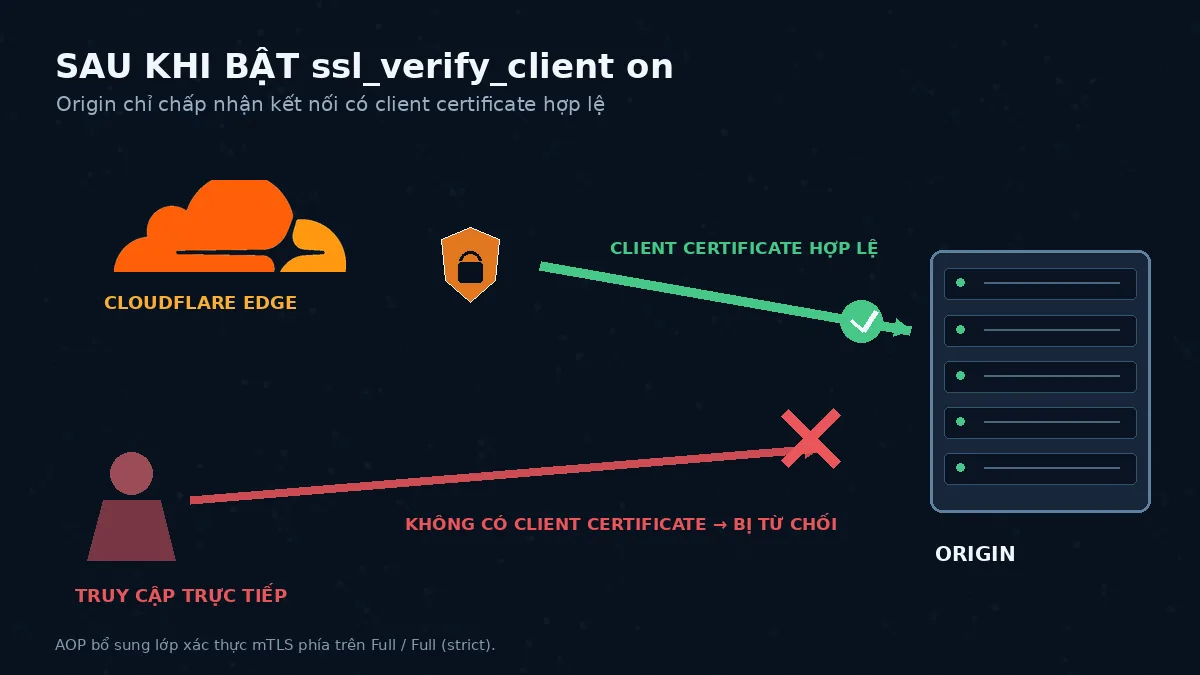
Khi Nginx dùng ssl_verify_client on hoặc Apache dùng SSLVerifyClient require, yêu cầu trực tiếp không có client certificate phải bị từ chối. Tùy web server và phiên bản TLS, bạn có thể thấy lỗi handshake, HTTP 400 hoặc thông báo thiếu certificate; mã lỗi cụ thể không phải tiêu chí duy nhất.
Tiêu chí nghiệm thu là:
- Truy cập qua domain proxied Cloudflare vẫn trả phản hồi bình thường.
- Truy cập ép thẳng vào IP origin không vào được ứng dụng.
- Log origin xác nhận request hợp lệ có client certificate được verify.
- WordPress Admin, REST API, cron bên ngoài và hệ thống giám sát quan trọng vẫn hoạt động theo đường đã thiết kế.
Firewall có còn cần thiết khi đã bật Cloudflare Authenticated Origin Pulls?
Có. Cloudflare Authenticated Origin Pulls xác thực ở tầng TLS, còn firewall lọc ở tầng mạng:
- AOP từ chối HTTPS không có client certificate hợp lệ.
- Firewall giới hạn dải IP được vào cổng 80/443.
- WAF và rate limit xử lý request trước khi đến origin.
Với website quan trọng, nên kết hợp Full (strict) + AOP + firewall allowlist + ẩn IP origin. Xem thêm cách kết nối website với Cloudflare, cài SSL trên Cloudflare và chống DDoS với Cloudflare.
Lỗi thường gặp khi bật Cloudflare Authenticated Origin Pulls
Website lỗi ngay sau khi chuyển sang bắt buộc
Thường do AOP chưa bật đúng zone, sai đường dẫn CA hoặc đặt directive nhầm virtual host. Chuyển tạm về optional, kiểm tra log và xác nhận bản ghi đang proxied.
Dùng nhầm Cloudflare Origin CA
Origin CA chứng minh danh tính origin; AOP CA giúp origin xác minh Cloudflare. Dùng nhầm sẽ khiến xác thực thất bại.
Cấu hình ở sai lớp reverse proxy
Nếu TLS kết thúc tại load balancer, HAProxy hoặc Nginx, hãy kiểm tra mTLS tại lớp đó; Apache/PHP-FPM phía sau không còn thấy certificate gốc.
Cron, webhook hoặc health check gọi thẳng IP bị chặn
Đây là hành vi mong đợi. Chuyển hệ thống sang hostname proxied, cấp đường riêng được kiểm soát hoặc tạo exception rõ ràng; không hạ toàn bộ AOP chỉ vì một monitor cũ.
AOP không có tác dụng với Cloudflare Tunnel
Cloudflare Tunnel dùng connector outbound và đã có cơ chế xác thực riêng. Tài liệu Cloudflare xác nhận AOP không tương thích và không tác động lên hostname đi qua Tunnel.
Rollback Cloudflare Authenticated Origin Pulls an toàn
Thứ tự rollback rất quan trọng. Không tắt AOP tại Cloudflare trước khi nới xác thực trên origin, vì Cloudflare sẽ ngừng trình certificate trong khi origin vẫn đang bắt buộc certificate.
Thực hiện theo thứ tự:
- Đổi Nginx từ
ssl_verify_client onvềoptional, hoặc Apache từSSLVerifyClient requirevềoptional. - Kiểm tra cú pháp, reload web server và xác nhận website hoạt động.
- Tắt Global AOP trong Cloudflare Dashboard.
- Nếu không còn dùng, gỡ directive AOP và file CA certificate sau khi đã kiểm tra.
- Khi cần rollback hoàn toàn, khôi phục file cấu hình đã backup rồi chạy config test trước khi reload.
Ví dụ Nginx:
sudo cp -a /root/example.com.conf.aop-backup-YYYY-MM-DD-HHMMSS
  /etc/nginx/conf.d/example.com.conf
sudo nginx -t
sudo systemctl reload nginx
Không chạy lệnh khôi phục trước khi thay đúng tên file backup và xác nhận đường dẫn virtual host thực tế.
Câu hỏi thường gặp
Cloudflare Authenticated Origin Pulls có miễn phí không?
Có. Cloudflare hiện cung cấp AOP trên Free, Pro, Business và Enterprise; Global AOP có thể dùng trên gói Free.
AOP có thay thế Full (strict) không?
Không. Full (strict) xác minh certificate của origin; AOP giúp origin xác minh kết nối từ Cloudflare. Hai cơ chế bảo vệ hai chiều khác nhau và nên được dùng cùng nhau.
Bật AOP có làm WordPress chậm hơn không?
AOP thêm xác thực trong bắt tay TLS. Hãy đo TTFB và theo dõi lỗi 5xx sau triển khai thay vì giả định tác động hiệu năng.
Vì sao Global AOP chưa đủ cho yêu cầu bảo mật nghiêm ngặt?
Certificate Global AOP dùng chung, nên chỉ chứng minh request đến từ mạng Cloudflare. Hãy dùng zone-level hoặc per-hostname khi cần certificate riêng.
Kết luận
Cloudflare Authenticated Origin Pulls giúp origin public từ chối đường HTTPS trực tiếp bỏ qua WAF. Quy trình an toàn là: backup → cài CA → đặt optional → bật AOP → kiểm tra log → bắt buộc certificate → thử đường trực tiếp → chuẩn bị rollback. Hệ thống yêu cầu cao nên dùng certificate riêng ở cấp zone hoặc hostname thay cho Global AOP dùng chung.