Ruby vừa phát hành bản vá cho một lỗi tràn bộ đệm heap một byte trong thao tác đổi hoa/thường của chuỗi. Lỗ hổng GHSA-34m4-m9fh-gqp5 được upstream đánh giá Critical và có thể dẫn đến thực thi mã từ xa (RCE) trong một số kịch bản. Quản trị viên đang vận hành Rails, Sinatra, Discourse hoặc sản phẩm tự host có nhúng Ruby nên kiểm kê runtime, nâng cấp lên Ruby 3.3.14, 3.4.13 hoặc 4.0.10, rồi khởi động lại toàn bộ tiến trình Ruby.
Điểm cần thận trọng: upstream xác nhận đã biết các PoC chứng minh RCE trong một số tình huống, nhưng các nguồn được kiểm tra ngày 19/11/2026 không xác nhận khai thác ngoài thực tế. CVE cũng chưa được cấp. Vì vậy, đây là tình huống cần ưu tiên vá, không phải căn cứ để khẳng định máy chủ đã bị xâm nhập.
Ruby2shell là gì?
Tên “ruby2shell” do Cloudflare Zero Wire dùng để mô tả lỗi. Định danh kỹ thuật hiện tại là GHSA-34m4-m9fh-gqp5, thuộc nhóm CWE-193 (Off-by-one Error). Khi Ruby đổi kiểu chữ của một chuỗi ở một số bảng mã đơn byte như ISO-8859-1 hoặc Windows-1252, runtime có thể ghi vượt một byte khỏi vùng đệm đầu ra.
Một byte nghe có vẻ nhỏ, nhưng ghi ngoài biên trên heap có thể làm hỏng metadata hoặc dữ liệu lân cận. Advisory của Ruby và GHSA đều nói chuỗi được chế tạo có thể dẫn đến RCE; đội Ruby biết các PoC đạt RCE trong một số kịch bản. Tuy nhiên, điều đó không đồng nghĩa mọi ứng dụng Ruby đều bị khai thác từ xa theo mặc định. Đường đi từ dữ liệu do người dùng kiểm soát đến thao tác đổi kiểu chữ, bảng mã của chuỗi và hành vi ứng dụng quyết định khả năng tiếp cận lỗi.
Upstream không công bố điểm CVSS trong GHSA tại thời điểm kiểm tra. Không nên tự gán điểm hoặc suy diễn rằng lỗi chắc chắn khai thác được trên mọi Rails app.
Phiên bản nào bị ảnh hưởng và đã được vá?
Advisory chính thức liệt kê:
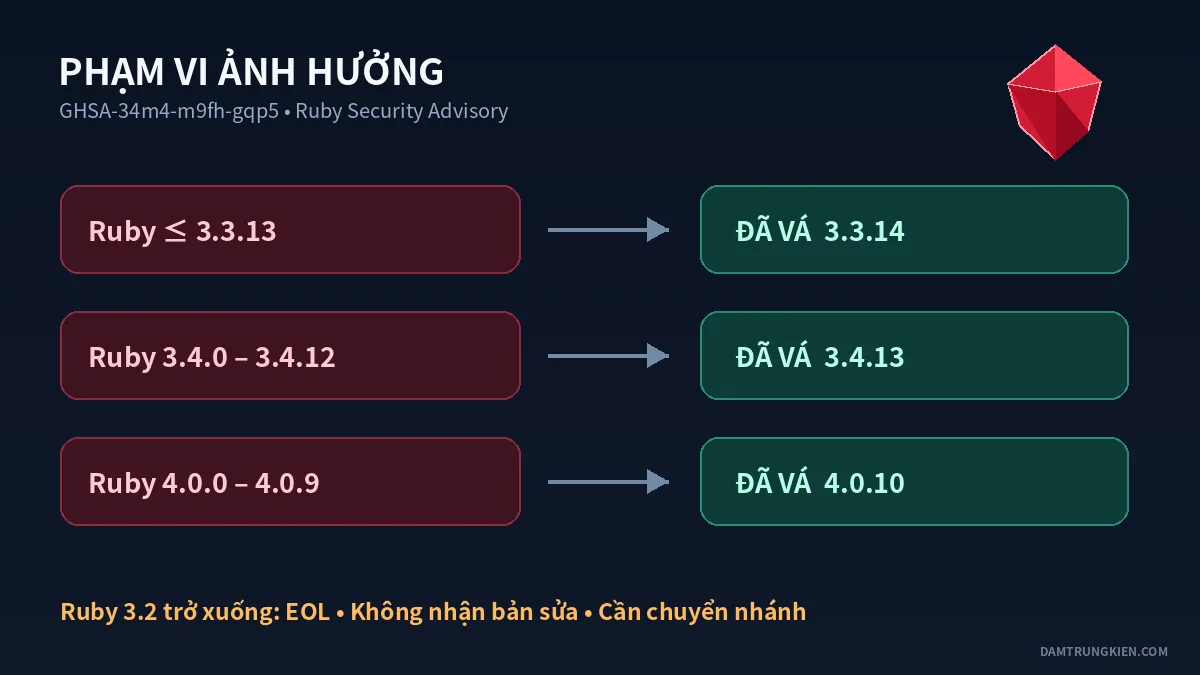
- Ruby 3.3.13 trở xuống: Bị ảnh hưởng; bản vá là 3.3.14.
- Ruby 3.4.0 đến 3.4.12: Bị ảnh hưởng; bản vá là 3.4.13.
- Ruby 4.0.0 đến 4.0.9: Bị ảnh hưởng; bản vá là 4.0.10.
- Ruby 3.2 trở xuống: Đã hết vòng đời và không nhận bản sửa này; cần chuyển sang nhánh còn hỗ trợ.
Các bản 3.3.14, 3.4.13 và 4.0.10 còn sửa sáu vấn đề an toàn bộ nhớ khác trong Regexp và chuyển đổi chuỗi. Do đó, không nên chỉ tìm cách né một đường gọi hàm rồi tiếp tục dùng runtime cũ.
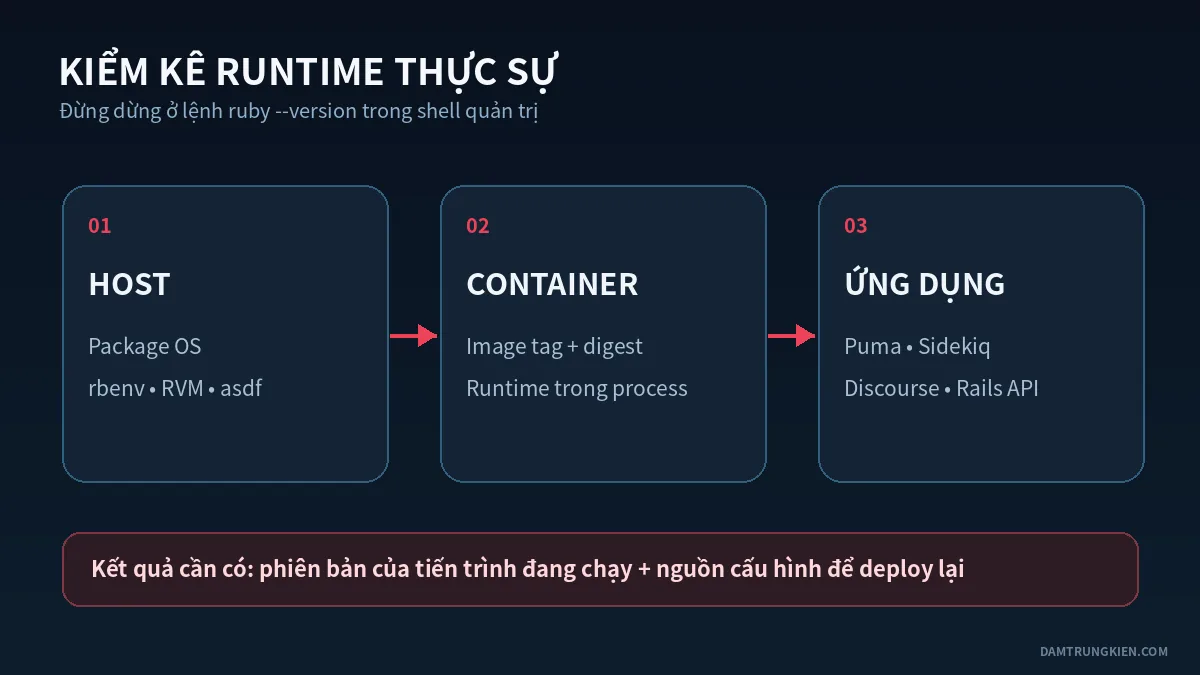
Với gói từ Ubuntu, Debian, Red Hat hoặc nhà cung cấp khác, số phiên bản hiển thị có thể giữ nguyên do bản vá được backport. Hãy đối chiếu đầy đủ package version với security advisory của bản phân phối, thay vì kết luận chỉ từ ba thành phần major.minor.patch.
Hệ thống web nào cần ưu tiên kiểm tra?
Ưu tiên các dịch vụ Internet-facing nhận dữ liệu văn bản từ người dùng: Rails, Sinatra, API Ruby, worker xử lý nội dung, webhook, tác vụ nhập dữ liệu và ứng dụng tự viết có gọi chuyển đổi hoa/thường. Những sản phẩm tự host đóng gói runtime riêng cũng cần được kiểm kê, kể cả khi quản trị viên chưa từng cài lệnh ruby trực tiếp trên máy chủ.
Discourse là ví dụ đáng chú ý. Ngày 19/11/2026, repository discourse_docker đã chuyển Ruby nền sang 4.0.10. Với cài đặt Docker chính thức, chỉ cập nhật mã nguồn nhưng không rebuild container là chưa đủ; tiến trình đang chạy vẫn có thể dùng image cũ. Các sản phẩm khác có nhúng Ruby phải dùng bản cập nhật do chính vendor phát hành. Không nên thay Ruby bên trong appliance hoặc container bất biến bằng thao tác thủ công vì có thể phá hỗ trợ và phụ thuộc.
WordPress chạy PHP nên WordPress core không bị ảnh hưởng trực tiếp. Rủi ro vẫn liên quan nếu cùng VPS có Discourse, GitLab, Mastodon, Chatwoot, OpenProject, một Rails API hoặc dịch vụ Ruby đứng sau reverse proxy. Đây là lý do quản trị viên website cần rà toàn bộ host và container, không chỉ thư mục WordPress.
Cách kiểm tra Ruby đang chạy trên VPS
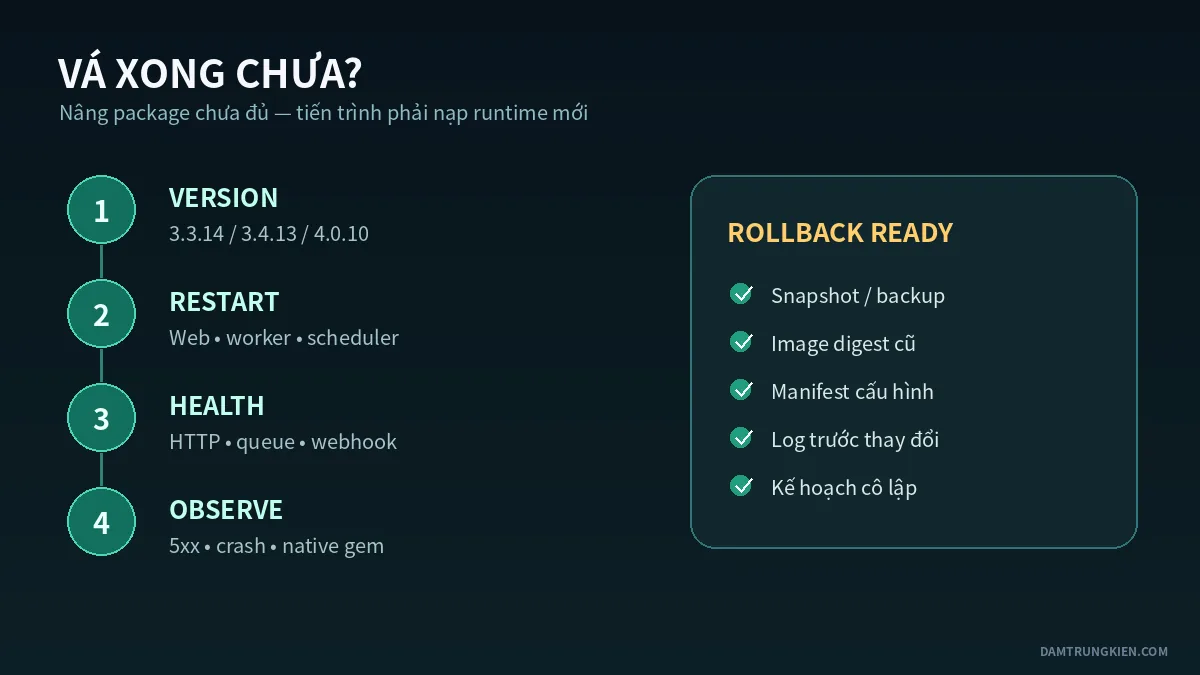
Trước khi thay đổi, hãy snapshot VM hoặc backup cấu hình, database và volume ứng dụng. Ghi lại image digest, package version và danh sách service để có điểm rollback. Không chạy chuỗi thử nghiệm khai thác trên production.
Kiểm tra runtime trên shell hiện tại:
ruby --version
command -v ruby
Tìm package Ruby trên Debian/Ubuntu và RHEL-compatible:
dpkg-query -W 'ruby*' 2>/dev/null || true
rpm -qa 'ruby*' 2>/dev/null || true
Nếu dùng trình quản lý phiên bản, kiểm tra từng tài khoản triển khai vì rbenv, RVM hoặc asdf có thể cung cấp Ruby khác với /usr/bin/ruby:
rbenv versions 2>/dev/null || true
rvm list 2>/dev/null || true
asdf list ruby 2>/dev/null || true
Kiểm kê container đang chạy và đọc runtime bên trong container Ruby đã biết:
docker ps --format '{{.ID}}\t{{.Image}}\t{{.Names}}'
CONTAINER_NAME="ten-container-can-kiem-tra"
docker exec "$CONTAINER_NAME" ruby --version
Không tự động docker exec vào mọi container bằng một vòng lặp trên production: lệnh có thể gây log nhiễu hoặc thất bại ở image tối giản. Với Kubernetes, kiểm tra image digest trong Deployment/StatefulSet và chạy lệnh xác minh trong pod phù hợp theo quy trình của cụm.
Quy trình nâng cấp và rollback an toàn
1. Lập danh sách tiến trình và phụ thuộc
Ghi lại application server (Puma, Unicorn, Passenger), worker (Sidekiq), cron job và container sử dụng Ruby. Chụp output phiên bản trước nâng cấp. Nếu ứng dụng khóa phiên bản trong .ruby-version, Dockerfile hoặc CI/CD, cần sửa nguồn cấu hình đó; nâng cấp tạm trên host sẽ bị ghi đè ở lần deploy sau.
2. Nâng cấp bằng kênh được hỗ trợ
Chọn đúng bản vá cho nhánh đang dùng: 3.3.14, 3.4.13 hoặc 4.0.10. Với runtime do OS cung cấp, dùng repository và advisory của bản phân phối. Với image, thay base image/tag đã vá rồi build lại từ đầu. Với sản phẩm đóng gói, chờ và cài release chính thức của vendor nếu họ chưa phát hành bản tương thích.
Một ví dụ kiểm tra Dockerfile, không phải lệnh nâng cấp dùng chung cho mọi hệ thống:
grep -RInE 'FROM ruby:|RUBY_VERSION|\.ruby-version' \
  Dockerfile* .ruby-version docker-compose*.yml 2>/dev/null
Sau khi sửa phiên bản trong source of truth, build không dùng cache để tránh tái sử dụng layer runtime cũ:
docker compose build --no-cache
docker compose up -d
Hai lệnh trên gây thay đổi dịch vụ. Hãy chạy trên staging trước, đảm bảo backup đã khôi phục thử được và có image digest cũ để rollback. Nếu health check thất bại, triển khai lại manifest/image digest trước đó và khôi phục database chỉ khi migration đã làm thay đổi dữ liệu.
3. Khởi động lại mọi tiến trình Ruby
Cài binary mới không thay thế runtime đã nạp trong bộ nhớ. Restart application server, background worker, scheduler và các pod/container liên quan. Không dùng một lệnh systemctl restart chung khi chưa biết unit name. Sau restart, xác minh phiên bản từ chính môi trường chạy của tiến trình.
4. Chạy smoke test và quan sát
Kiểm tra đăng nhập, upload, tìm kiếm, webhook, job nền và luồng xử lý văn bản có bảng mã khác UTF-8. Theo dõi HTTP 5xx, crash loop, lỗi native gem và độ trễ. Nếu build native extension, cần rebuild gem tương thích với runtime mới.
Biện pháp tạm thời có thay thế bản vá không?
Không. Advisory của Ruby và GHSA không đưa ra workaround có thể thay thế nâng cấp. Chặn ký tự riêng lẻ ở WAF, ép UTF-8 tại reverse proxy hoặc tắt một endpoint có thể giảm một đường tiếp cận cụ thể nhưng không chứng minh mọi đường xử lý chuỗi đã được loại bỏ. Đây chỉ nên được xem là giảm thiểu tạm thời, không phải patch.
Nếu chưa thể cập nhật ngay, có thể cô lập dịch vụ khỏi Internet, giới hạn nguồn truy cập, tăng giám sát crash và chuẩn bị maintenance window gần nhất. Không nên công bố hệ thống “an toàn” chỉ vì không tìm thấy ký tự lạ trong access log.
Dấu hiệu cần điều tra sự cố
Các nguồn đã kiểm tra không báo khai thác ngoài thực tế. Dù vậy, nếu ứng dụng Ruby xuất hiện crash bất thường, segfault, container restart liên tục hoặc tiến trình con lạ, hãy bảo toàn log và bằng chứng trước khi rebuild. So sánh image digest, file thay đổi, kết nối outbound và tài khoản mới; đồng thời xoay credential nếu có bằng chứng xâm nhập.
Crash không tự động chứng minh khai thác GHSA này, và không có crash cũng không chứng minh an toàn. Việc săn tìm cần dựa trên telemetry của hệ thống, không dựa vào một IOC chưa được upstream công bố.
Checklist hành động cho quản trị viên
- Kiểm kê: Host, container, CI runner và sản phẩm tự host có Ruby.
- Đối chiếu: Phiên bản thực tế với GHSA và advisory của bản phân phối/vendor.
- Sao lưu: Snapshot, database, volume, cấu hình và image digest trước thay đổi.
- Nâng cấp: Ruby 3.3.14, 3.4.13 hoặc 4.0.10; rời nhánh 3.2 trở xuống.
- Rebuild: Tạo lại image/container nếu runtime nằm trong Docker.
- Restart: Application server, worker, scheduler và pod liên quan.
- Xác minh: Phiên bản từ môi trường chạy, health check, smoke test và log.
- Rollback: Dùng image/manifest cũ khi lỗi tương thích; không hạ cấp nếu hệ thống vẫn Internet-facing mà chưa có lớp cô lập phù hợp.
Nếu đang chuẩn hóa quy trình vận hành container, xem thêm hướng dẫn cập nhật Docker an toàn và checklist bảo mật VPS cho người mới. Hai bài này không thay thế advisory Ruby nhưng giúp giảm rủi ro triển khai và chuẩn bị rollback.
Kết luận
GHSA-34m4-m9fh-gqp5 là lỗi bộ nhớ nghiêm trọng trong Ruby, có PoC đạt RCE ở một số kịch bản theo upstream. Phản ứng phù hợp là kiểm kê đầy đủ runtime, cập nhật lên 3.3.14, 3.4.13 hoặc 4.0.10, rebuild container và restart tiến trình. Tại thời điểm kiểm tra, chưa có CVE và chưa có xác nhận khai thác ngoài thực tế; không nên biến cảnh báo khẩn cấp thành khẳng định thiếu căn cứ.
Nguồn tham khảo
- Ruby Security Advisory: Multiple vulnerabilities in Regexp and String case conversion — nguồn upstream chính thức, phiên bản ảnh hưởng và bản vá.
- GitHub Security Advisory GHSA-34m4-m9fh-gqp5 — mức Critical, CWE-193, phạm vi phiên bản và trạng thái CVE.
- Ruby 4.0.10 Released — xác nhận release chứa security fixes.
- Discourse Docker commit 400b616 — cập nhật Ruby 4.0.10 trong image nền.
- Cloudflare Zero Wire: ruby2shell — nguồn phát hiện ban đầu; không phải nguồn duy nhất để kết luận kỹ thuật.