Apache Software Foundation vừa công bố CVE-2026-119618, một lỗ hổng nghiêm trọng trong module mod_http2 của Apache HTTP Server. Lỗi có thể gây hỏng vùng nhớ heap và dẫn tới thực thi mã từ xa (Remote Code Execution – RCE) trên máy chủ bị ảnh hưởng.
Nếu website WordPress của bạn chạy trực tiếp trên Apache và bật HTTP/2, đây là bản vá cần được ưu tiên. Việc cập nhật WordPress, theme, plugin hoặc cài thêm plugin bảo mật không thể vá lỗi này, bởi lỗ hổng xuất hiện ở tầng web server trước khi request được chuyển đến PHP và WordPress.
Tóm tắt nhanh: Apache HTTP Server từ
2.4.55đến2.4.70có thể bị ảnh hưởng. Bản upstream đã sửa lỗi là2.4.71, phát hành ngày 11/11/2026. Với Apache cài từ kho hệ điều hành hoặc control panel, cần kiểm tra bản vá của nhà cung cấp thay vì chỉ nhìn số phiên bản.
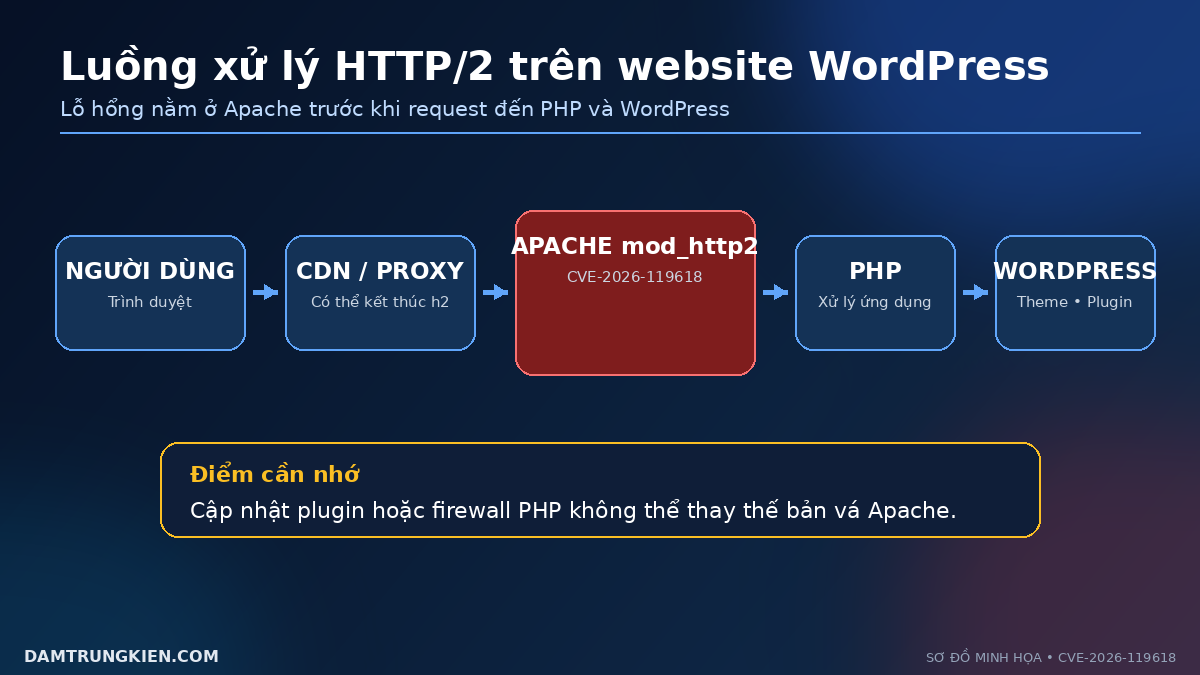
mod_http2, trước khi request được chuyển đến PHP và WordPress.Thông tin về CVE-2026-119618
| Thuộc tính | Thông tin |
|---|---|
| Mã CVE | CVE-2026-119618 |
| Thành phần | Apache HTTP Server mod_http2 |
| Loại lỗi | Đồng thời truy cập tài nguyên dùng chung không được đồng bộ đúng cách – CWE-362 |
| Mức độ do Apache đánh giá | Critical – Nghiêm trọng |
| Phiên bản Apache ảnh hưởng | 2.4.55 đến 2.4.70 |
Phiên bản mod_h2 độc lập ảnh hưởng |
2.0.8 đến 2.0.42 |
| Bản upstream khắc phục | Apache HTTP Server 2.4.71 |
| Ngày công bố | 11/11/2026 |
Theo mô tả chính thức, lỗi nằm trong hàm assign_headers() của mod_http2. Việc nhiều luồng cùng sử dụng tài nguyên nhưng không được đồng bộ đúng cách có thể làm hỏng bộ nhớ heap. Apache xác nhận hậu quả có thể dẫn tới RCE.
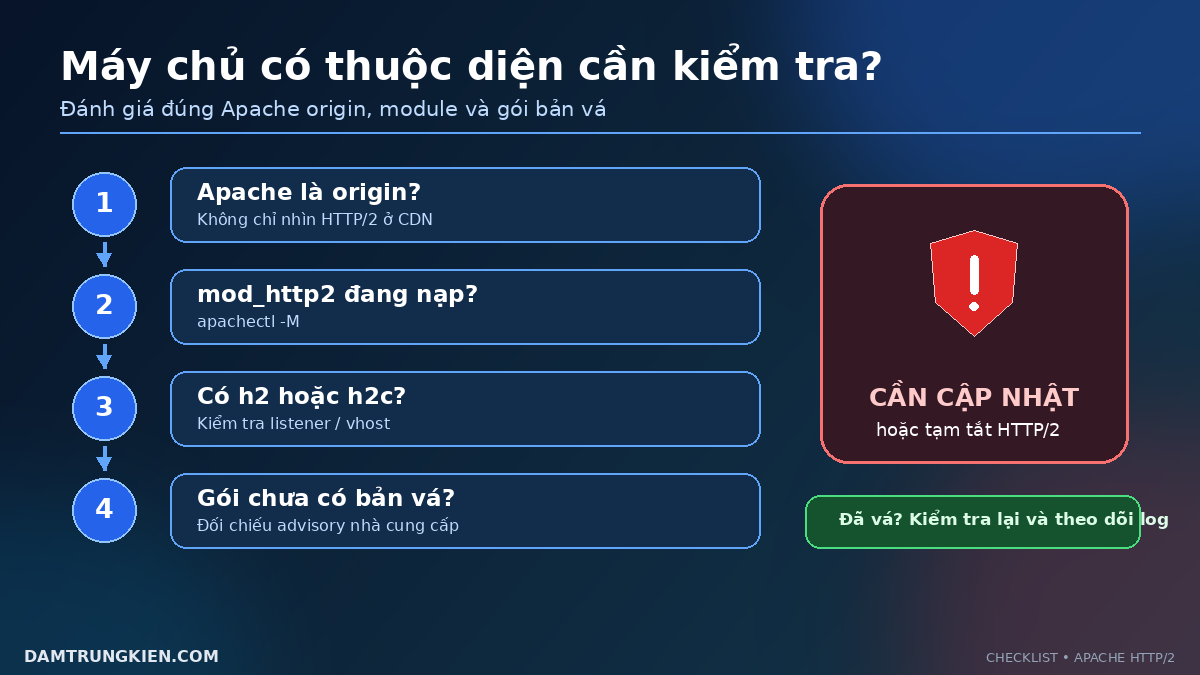
Điều này không đồng nghĩa mọi website WordPress đều có thể bị tấn công. Máy chủ chỉ thuộc diện cần xem xét khi hội đủ các yếu tố như:
- Web server origin thực sự là Apache HTTP Server;
- Đang dùng phiên bản hoặc gói phần mềm chưa có bản vá;
- Module
mod_http2được nạp; - Apache chấp nhận kết nối
h2hoặch2ctrên listener/vhost có thể truy cập.
Vì sao quản trị viên WordPress cần quan tâm?
Apache xử lý kết nối HTTP/2 trước khi request tới PHP và WordPress. Nếu khai thác thành công, kẻ tấn công có thể thực thi mã với quyền của tiến trình web server. Tùy cấu hình máy chủ, hậu quả có thể bao gồm:
- Đọc hoặc chỉnh sửa file website;
- Chèn mã độc vào nhiều website cùng máy chủ;
- Đánh cắp thông tin cấu hình và thông tin kết nối cơ sở dữ liệu;
- Cài webshell hoặc tạo cơ chế duy trì truy cập;
- Làm gián đoạn dịch vụ Apache;
- Mở rộng phạm vi tấn công nếu quyền hệ thống được cấu hình quá rộng.
Plugin firewall WordPress hoạt động ở tầng ứng dụng, sau khi Apache đã tiếp nhận và xử lý kết nối. Vì vậy Wordfence, plugin chống mã độc hoặc WAF chạy trong PHP không thể thay thế bản vá Apache.
Nếu đang phân vân giữa hosting và VPS, bạn có thể xem thêm bài Hosting và VPS khác nhau thế nào? để hiểu bên nào chịu trách nhiệm cập nhật web server trong từng mô hình vận hành.
Cách kiểm tra máy chủ có bị ảnh hưởng hay không
1. Kiểm tra phiên bản Apache
Trên Ubuntu hoặc Debian:
apache2ctl -v
Trên AlmaLinux, Rocky Linux, RHEL hoặc CentOS:
httpd -v
Bạn cũng có thể thử:
apachectl -v
Nếu kết quả nằm trong khoảng 2.4.55 đến 2.4.70, máy chủ cần được kiểm tra tiếp. Tuy nhiên, không nên kết luận chỉ dựa vào số phiên bản: Ubuntu, Red Hat, CloudLinux và các nhà cung cấp control panel có thể backport bản vá bảo mật mà vẫn giữ số phiên bản nền cũ.
2. Kiểm tra module HTTP/2 có đang được nạp
apachectl -M 2>/dev/null | grep -E 'http2|h2'
Nếu thấy kết quả tương tự:
http2_module (shared)
thì module HTTP/2 đang được nạp. Không có kết quả thường có nghĩa module chưa được bật, nhưng vẫn nên kiểm tra file cấu hình và listener thực tế.
3. Kiểm tra cấu hình giao thức
Ubuntu/Debian:
grep -RniE '^\s*Protocols\s+.*h2|h2c' /etc/apache2 2>/dev/null
RHEL/AlmaLinux/Rocky Linux:
grep -RniE '^\s*Protocols\s+.*h2|h2c' /etc/httpd 2>/dev/null
Các cấu hình thường gặp:
Protocols h2 http/1.1
hoặc:
Protocols h2 h2c http/1.1
4. Kiểm tra giao thức tại Apache origin
Có thể kiểm tra ALPN bằng OpenSSL:
openssl s_client -connect tenmien.vn:443 -servername tenmien.vn -alpn h2 </dev/null 2>/dev/null \
  | grep -i 'ALPN protocol'
Nếu trả về:
ALPN protocol: h2
thì endpoint đang chấp nhận HTTP/2.
Tuy nhiên, kết quả từ domain công khai có thể là HTTP/2 của Cloudflare, Nginx, HAProxy hoặc load balancer, không phải Apache origin. Ví dụ, Cloudflare có thể nhận HTTP/2 từ người dùng nhưng kết nối tới Apache bằng HTTP/1.1. Cần kiểm tra trực tiếp IP/listener origin hoặc cấu hình nội bộ trước khi kết luận.
Cách khắc phục CVE-2026-119618
Trường hợp dùng shared hosting hoặc hosting quản lý
Bạn không nên tự sửa cấu hình hệ thống. Hãy gửi yêu cầu cho nhà cung cấp với nội dung rõ ràng:
Máy chủ Apache đang lưu trữ website của tôi có chấp nhận
h2hoặch2ckhông? Gói Apache/mod_http2đã vá CVE-2026-119618 chưa, và dịch vụ Apache đã được khởi động lại sau khi cập nhật chưa?
Việc website hiển thị HTTP/2 trên trình duyệt chưa đủ chứng minh Apache origin bị ảnh hưởng, vì lớp CDN hoặc reverse proxy có thể đang xử lý HTTP/2.
Trường hợp tự quản trị Ubuntu/Debian
Trước tiên, cập nhật danh sách gói và kiểm tra bản vá từ Canonical:
sudo apt update
apt list --upgradable 2>/dev/null | grep -E '^apache2|libapache2-mod-http2'
Khi kho chính thức đã cung cấp gói vá:
sudo apt install --only-upgrade apache2 apache2-bin apache2-data apache2-utils
sudo apache2ctl configtest
sudo systemctl restart apache2
Sau đó kiểm tra trạng thái:
systemctl --no-pager --full status apache2
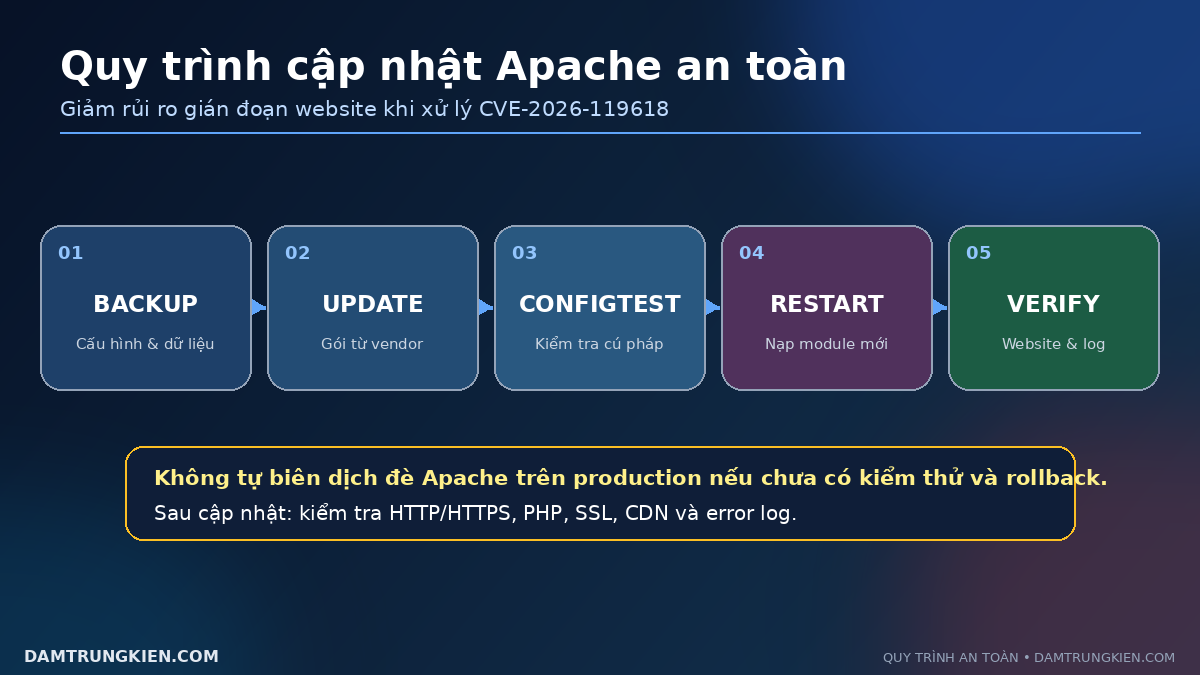
Tại thời điểm bài viết được biên soạn, trang theo dõi của Ubuntu vẫn ghi một số phiên bản là Needs evaluation. Vì vậy hãy theo dõi đúng advisory của Canonical; không nên tự biên dịch đè Apache trên máy chủ production nếu chưa có kế hoạch kiểm thử và rollback.
Trường hợp dùng RHEL/AlmaLinux/Rocky Linux
Kiểm tra bản cập nhật từ kho đang sử dụng:
sudo dnf check-update httpd mod_http2
Cập nhật gói liên quan:
sudo dnf update httpd mod_http2
sudo apachectl configtest
sudo systemctl restart httpd
Một số hệ thống không tách mod_http2 thành gói riêng. Nếu lệnh báo không tìm thấy gói, hãy kiểm tra bằng:
rpm -qa | grep -E '^(httpd|mod_http2)'
Để xem nhà cung cấp đã backport CVE hay chưa:
rpm -q --changelog httpd | grep -i 'CVE-2026-119618'
Trường hợp dùng cPanel, DirectAdmin hoặc CloudLinux
Nên cập nhật qua repository và công cụ chính thức của control panel/hệ điều hành. Không thay thế Apache bằng bản tự biên dịch một cách vội vàng vì có thể làm hỏng module PHP, MPM, ModSecurity hoặc cấu hình virtual host do panel quản lý.
Quy trình an toàn nên gồm:
- Kiểm tra advisory của cPanel, DirectAdmin hoặc CloudLinux;
- Backup cấu hình Apache và dữ liệu quan trọng;
- Cập nhật bằng công cụ/package manager do panel hỗ trợ;
- Chạy kiểm tra cú pháp cấu hình;
- Restart Apache để tiến trình cũ không tiếp tục dùng thư viện/module chưa vá;
- Kiểm tra lại website, SSL, HTTP/2, PHP và log lỗi.
Giảm thiểu tạm thời nếu chưa có bản vá
Nếu nhà cung cấp chưa phát hành gói vá, có thể tạm thời vô hiệu hóa HTTP/2 tại Apache và chỉ cho phép HTTP/1.1:
Protocols http/1.1
Sau khi chỉnh đúng file cấu hình hoặc virtual host:
apachectl configtest
Nếu cú pháp hợp lệ, restart Apache:
sudo systemctl restart apache2 # Ubuntu/Debian
hoặc:
sudo systemctl restart httpd # RHEL/AlmaLinux/Rocky Linux
Cần kiểm tra tất cả vhost và listener có thể truy cập, bao gồm cả h2c trong mạng nội bộ. Sau khi cài gói đã vá, có thể bật lại HTTP/2 và kiểm tra hiệu năng.
Đây chỉ là giải pháp giảm thiểu tạm thời. Phương án đúng vẫn là cập nhật gói đã vá từ Apache hoặc nhà cung cấp hệ điều hành/control panel.
Kiểm tra sau khi cập nhật
Sau khi vá, không nên dừng ở việc thấy lệnh update chạy thành công. Hãy kiểm tra tối thiểu:
apachectl configtest
systemctl is-active apache2 2>/dev/null || systemctl is-active httpd
curl -Ik https://tenmien.vn/
Kiểm tra log gần nhất:
journalctl -u apache2 -n 100 --no-pager
hoặc:
journalctl -u httpd -n 100 --no-pager
Sau đó mở một số website quan trọng để xác nhận:
- HTTP và HTTPS chuyển hướng đúng;
- Website trả mã trạng thái
200; - PHP hoạt động;
- SSL không lỗi;
- Không xuất hiện lỗi module trong Apache log;
- CDN hoặc reverse proxy vẫn kết nối được tới origin.
Nếu nghi ngờ máy chủ từng bị xâm nhập, việc cập nhật bản vá là chưa đủ. Cần kiểm tra file mới sửa, tài khoản quản trị, cron, systemd service, SSH key, tiến trình lạ và log truy cập. Bạn có thể tham khảo thêm quy trình dùng AI quét mã độc WordPress qua cPanel API Token.
Những hiểu lầm thường gặp
Cập nhật WordPress hoặc plugin bảo mật là đủ
Không đúng. Lỗi nằm ở Apache mod_http2, được xử lý trước tầng WordPress. Cần cập nhật web server hoặc gói hệ điều hành tương ứng.
Website dùng HTTP/2 nghĩa là Apache chắc chắn bị ảnh hưởng
Không hẳn. HTTP/2 có thể kết thúc tại Cloudflare, Nginx hoặc load balancer; Apache origin phía sau chỉ nhận HTTP/1.1.
Số phiên bản Apache cũ nghĩa là chưa được vá
Không phải lúc nào cũng đúng. Nhiều bản phân phối backport bản vá nhưng giữ số phiên bản nền. Hãy kiểm tra security advisory và changelog của đúng gói đang cài.
WAF có thể thay thế bản vá
WAF có thể giảm một số kiểu tấn công, nhưng không nên coi là biện pháp thay thế cho bản vá lỗi xử lý kết nối HTTP/2 ở web server.
Checklist dành cho quản trị viên
- [ ] Xác định Apache có phải web server origin hay không;
- [ ] Kiểm tra phiên bản Apache và gói
mod_http2; - [ ] Kiểm tra module HTTP/2 có được nạp;
- [ ] Kiểm tra Apache có chấp nhận
h2hoặch2c; - [ ] Đối chiếu advisory của hệ điều hành/control panel;
- [ ] Backup cấu hình trước khi cập nhật;
- [ ] Cài gói đã vá hoặc tạm thời tắt HTTP/2;
- [ ] Chạy
configtesttrước khi restart; - [ ] Kiểm tra website và log sau khi cập nhật;
- [ ] Theo dõi dấu hiệu xâm nhập nếu máy chủ từng phơi nhiễm.
Kết luận
CVE-2026-119618 là lỗ hổng nghiêm trọng ở tầng Apache HTTP/2, có khả năng dẫn tới thực thi mã từ xa. Apache xác nhận các phiên bản upstream từ 2.4.55 đến 2.4.70 bị ảnh hưởng và đã phát hành 2.4.71 để khắc phục.
Quản trị viên không nên chỉ nhìn phiên bản hiển thị hoặc HTTP/2 trên trình duyệt để kết luận. Cần xác định đúng Apache origin, module đang dùng và tình trạng bản vá từ nhà cung cấp. Nếu chưa có gói vá, tạm thời tắt HTTP/2 trên Apache là biện pháp giảm thiểu phù hợp cho tới khi có thể cập nhật an toàn.
Nguồn tham khảo
- Apache HTTP Server Security Vulnerabilities: https://httpd.apache.org/security/vulnerabilities_24.html
- Apache HTTP Server 2.4.71 changelog: https://downloads.apache.org/httpd/CHANGES_2.4.71
- CVE.org – CVE-2026-119618: https://www.cve.org/CVERecord?id=CVE-2026-119618
- NVD – CVE-2026-119618: https://nvd.nist.gov/vuln/detail/CVE-2026-119618
- Wordfence – Critical Apache HTTP/2 Vulnerability: https://www.wordfence.com/blog/2026/11/cve-2026-119618-apache-http2/
- Ubuntu Security – CVE-2026-119618: https://ubuntu.com/security/CVE-2026-119618
Bài viết được đối chiếu lần cuối ngày 13/11/2026. Trạng thái gói vá có thể thay đổi theo hệ điều hành và nhà cung cấp.