Ngày 19/11/2026, PHP phát hành đồng loạt 8.2.36, 8.3.37, 8.4.28, 8.5.13 và 8.6.0, xử lý 17 advisory bảo mật. Bảy lỗi được PHP xếp mức Critical (CVSS 4.0 là 9,2), nổi bật là phpAfterShell (CVE-2026-126714) và lỗi request smuggling PHP-FPM CVE-2026-129289. Quản trị viên WordPress/VPS nên ưu tiên nâng cấp runtime, sau đó restart worker và kiểm tra đúng phiên bản PHP đang phục vụ web — không chỉ phiên bản CLI.
Thông tin công khai được kiểm tra đến 20/11/2026 chưa cho thấy bảy CVE mới này nằm trong CISA KEV hoặc đã bị khai thác thực tế. “Critical” ở đây không có nghĩa mọi website đều có thể bị chiếm quyền ngay: mỗi lỗi cần điều kiện riêng. Dù vậy, tác động có thể đạt thực thi mã với quyền của PHP worker nên không nên trì hoãn bản vá.
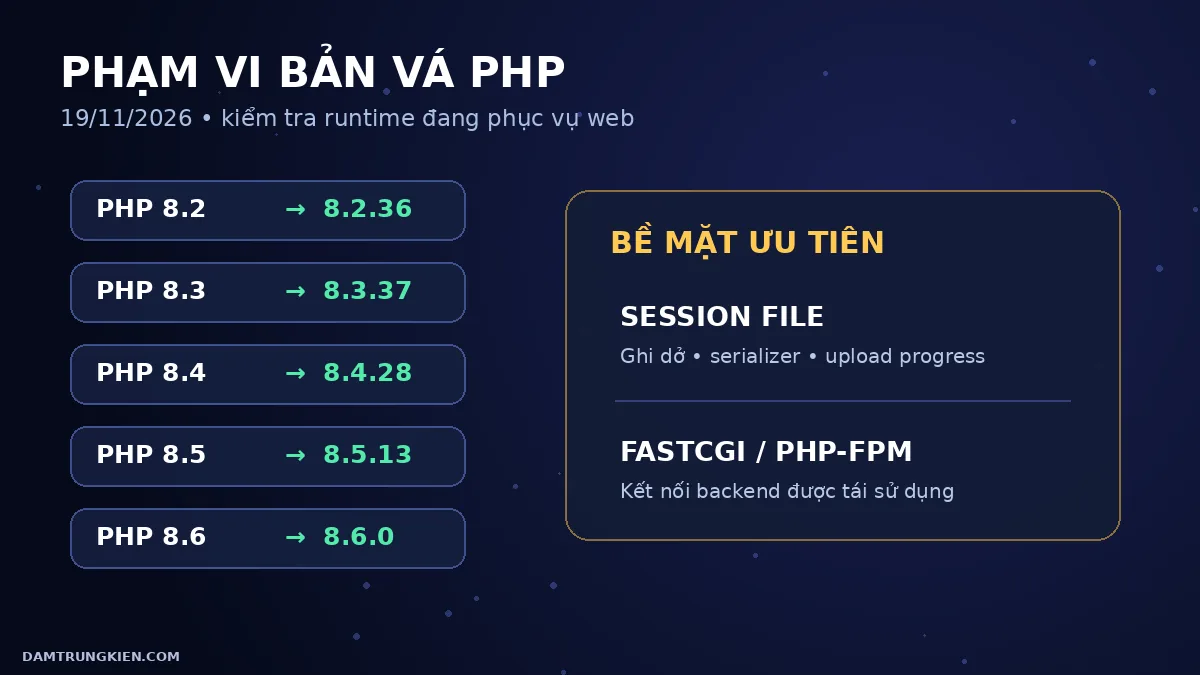
Phiên bản PHP ảnh hưởng và đã vá
| Nhánh | Phiên bản ảnh hưởng | Phiên bản đã vá |
|---|---|---|
| PHP 8.2 | Trước 8.2.36 | 8.2.36 |
| PHP 8.3 | Trước 8.3.37 | 8.3.37 |
| PHP 8.4 | Trước 8.4.28 | 8.4.28 |
| PHP 8.5 | Trước 8.5.13 | 8.5.13 |
| PHP 8.6 | Các bản RC có thể ảnh hưởng một số lỗi | 8.6.0 chứa các bản vá |
Bảng trên là mốc upstream. Nếu PHP do Ubuntu, Debian, RHEL hoặc nhà cung cấp control panel đóng gói, họ có thể backport bản vá mà không đổi số phiên bản upstream. Khi đó cần đối chiếu đầy đủ package revision và security advisory của bản phân phối. PHP 8.1 trở xuống đã hết vòng đời upstream; không nên xem biện pháp giảm thiểu là lý do tiếp tục vận hành lâu dài.
Hai CVE cũ, CVE-2026-109618 và CVE-2026-109619, đã được damtrungkien.com phân tích trước đó. Đợt tháng 11 bổ sung các bản vá mới; CVE-2026-129481 và CVE-2026-129182 được advisory mô tả là các khoảng trống liên quan chuỗi lỗi trước đây.
Bảy lỗ hổng Critical đáng chú ý
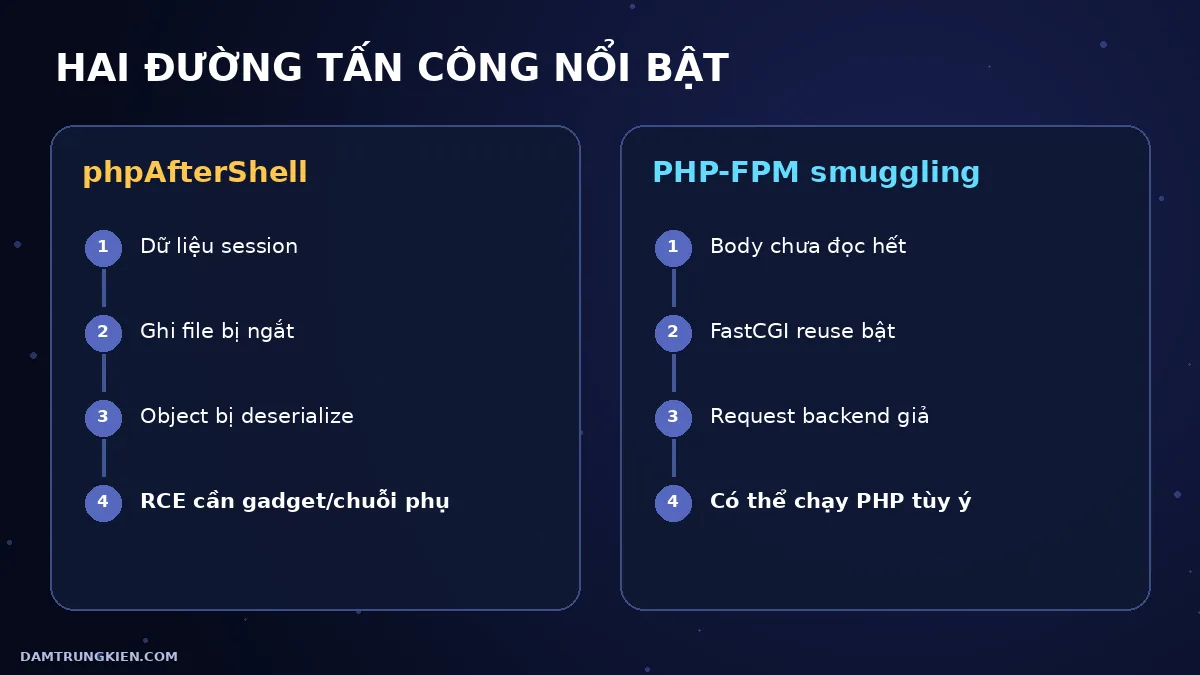
CVE-2026-126714: phpAfterShell trong session file handler
File session mặc định của PHP ghi dữ liệu mới lên file hiện có. Nếu thao tác bị ngắt đúng thời điểm, file có thể chứa phần đầu dữ liệu mới nối với phần cuối dữ liệu cũ. Lần session_start() sau đó có thể diễn giải byte trong một chuỗi bình thường thành object.
Kẻ tấn công cần tác động dữ liệu session, gây gián đoạn ghi ở vị trí hữu ích và có chuỗi gadget phù hợp trong ứng dụng để đi đến thực thi mã. Session upload progress là một cách tạo dữ liệu do client kiểm soát. depthfirst cho biết họ đạt code execution bằng một lỗi memory corruption thứ hai chưa công bố; nguồn đã kiểm tra chưa xác nhận lỗi thứ hai đó có nằm trong đợt vá này hay không. Vì vậy, không nên suy diễn rằng mọi WordPress mặc định đều có chuỗi khai thác hoàn chỉnh.
CVE-2026-129289: Request smuggling vào PHP-FPM
Nếu ứng dụng mở php://input nhưng không đọc hết body, PHP có thể để lại dữ liệu trên kết nối backend. Khi frontend tái sử dụng kết nối FastCGI — ví dụ Nginx bật fastcgi_keep_conn on hoặc Apache mod_proxy_fcgi bật enablereuse=on — phần dữ liệu còn lại có thể bị PHP-FPM hiểu như request FastCGI mới.
Advisory PHP nêu kẻ tấn công không cần xác thực có thể chọn tham số như SCRIPT_FILENAME hoặc PHP_ADMIN_VALUE, từ đó có thể chạy PHP tùy ý. Tái sử dụng kết nối không phải mặc định phổ biến của Nginx/Apache, nhưng quản trị viên phải kiểm tra cấu hình thực tế và proxy trung gian.
Năm lỗi Critical còn lại
- CVE-2026-115560: Khác biệt
session.serialize_handlergiữa các ứng dụng/pool dùng chung session store có thể đưa dữ liệu upload progress vào unserializer. RCE còn phụ thuộc gadget chain phù hợp. - CVE-2026-129496: Use-after-free trong timezone cache ở bản dựng non-thread-safe. Startup warning ghi vào file
error_log, rồi diagnostic sớm ở request đầu có thể gây crash; code execution đã được chứng minh khi biết địa chỉ bộ nhớ. - CVE-2026-129481: Use-after-free sau session shutdown bị gián đoạn trên PHP 8.3–8.5. Advisory chưa chứng minh code execution; OPcache có thể ảnh hưởng điều kiện kích hoạt.
- CVE-2026-129474: Use-after-free khi thu thập argument của magic method trong fatal-error backtrace trên PHP 8.5.
zend.exception_ignore_args=1củaphp.ini-productionchặn đường khai thác đã mô tả. - CVE-2026-129182: Stale fatal-error backtrace sau shutdown trên PHP 8.5, cần cấu hình theo path và diagnostic sớm. Advisory nêu khả năng RCE nhưng chưa chứng minh code execution.
Cách kiểm tra VPS hoặc hosting có bị ảnh hưởng
Trước khi thay đổi, hãy snapshot VPS hoặc backup cấu hình PHP-FPM, web server và website. Ghi lại phiên bản package để rollback nếu extension hoặc plugin không tương thích.
Kiểm tra cả CLI lẫn FastCGI/FPM:
php -v
php --ini
php -i | grep -E 'Server API|Thread Safety|session.save_handler|session.serialize_handler|session.upload_progress.enabled|fatal_error_backtraces|zend.exception_ignore_args'
php-fpm8.2 -v 2>/dev/null || php-fpm -v
Tên binary FPM khác nhau theo bản phân phối. Với Debian/Ubuntu, kiểm tra package revision và service đang chạy:
dpkg-query -W 'php8.*' 2>/dev/null | sort
systemctl --type=service --state=running | grep -E 'php.*fpm'
Tìm cấu hình tạo điều kiện rủi ro. Lệnh chỉ đọc dưới đây không gửi payload khai thác:
grep -RInE 'fastcgi_keep_conn|enablereuse|session\.upload_progress\.enabled|session\.serialize_handler|fatal_error_backtraces|zend\.exception_ignore_args|pm\.max_requests' \
  /etc/nginx /etc/apache2 /etc/httpd /etc/php 2>/dev/null
Đừng chỉ tin php -i: FPM pool, virtual host, .user.ini hoặc control panel có thể override cấu hình web. Có thể tạo một trang phpinfo() tạm thời chỉ cho IP quản trị, kiểm tra xong phải xóa ngay vì nó lộ thông tin hệ thống.
Quy trình vá an toàn cho WordPress/PHP-FPM
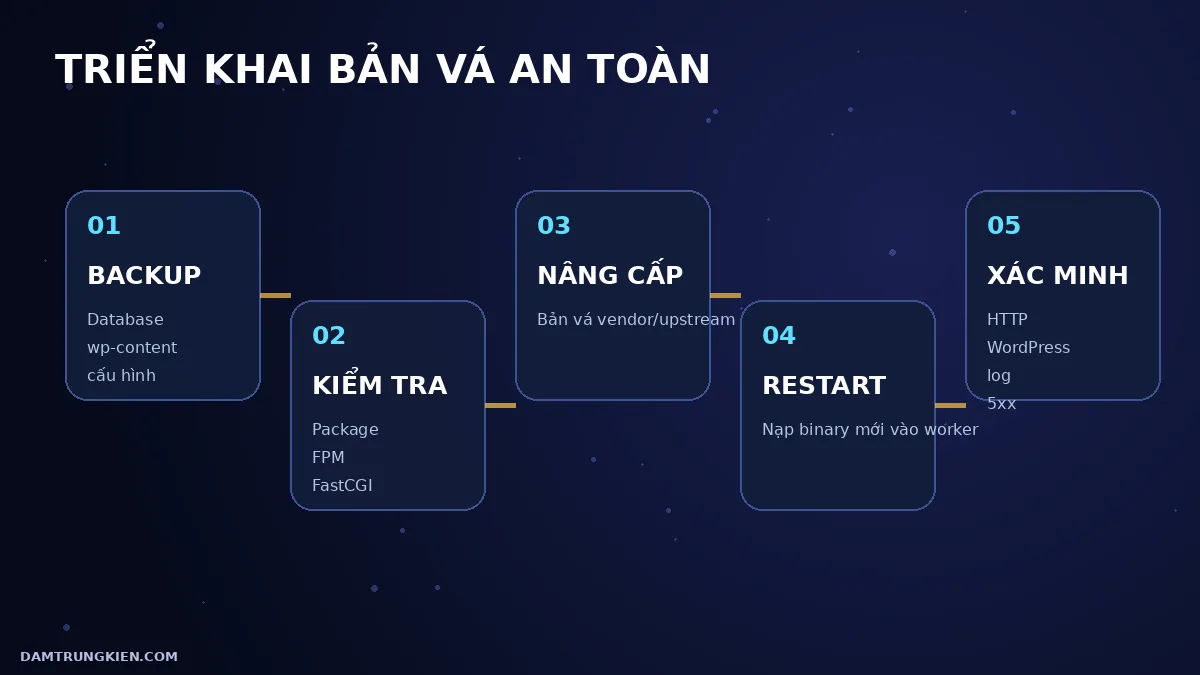
1. Kiểm thử và nâng cấp package
Sao lưu database, wp-content, cấu hình web server và file PHP-FPM. Trên staging, xác nhận theme/plugin tương thích với nhánh PHP mục tiêu. Sau đó dùng kho package đang quản lý máy chủ; không trộn repository tùy tiện.
Ví dụ Debian/Ubuntu, sau khi repository chính thức của hệ thống đã cung cấp bản vá:
sudo apt update
apt list --upgradable 2>/dev/null | grep -E '^php'
sudo apt upgrade
Nếu dùng image container, rebuild từ base image đã vá và deploy image bất biến; không chỉ chạy cập nhật trong container đang sống.
2. Kiểm tra cú pháp và restart worker
sudo php-fpm8.2 -t
sudo nginx -t
sudo systemctl restart php8.2-fpm
sudo systemctl reload nginx
Thay 8.2 bằng nhánh thực tế. Apache mod_php cần restart Apache để nạp binary mới. Giữ phiên SSH thứ hai và bản sao cấu hình để rollback. Nếu kiểm tra cú pháp thất bại, không restart; khôi phục file vừa sửa rồi chạy lại test.
3. Xác minh sau cập nhật
php -v
systemctl status php8.2-fpm --no-pager
curl -sS -o /dev/null -w '%{http_code}\n' https://example.com/
journalctl -u php8.2-fpm --since '-10 minutes' --no-pager
Ngoài HTTP 200, hãy kiểm tra đăng nhập WordPress, upload media, cron, REST API, cache và error log. CLI mới nhưng worker cũ vẫn còn chạy là lỗi triển khai thường gặp; restart service là bước bắt buộc.
Biện pháp giảm thiểu khi chưa thể vá
Các bước sau chỉ giảm bề mặt tấn công, không thay thế bản vá:
- Tắt
session.upload_progress.enabledtrong cấu hình mà web worker thực sự dùng; bảo đảm các ứng dụng dùng chung session store có cùng serializer. - Tắt FastCGI connection reuse: bỏ
fastcgi_keep_conn ontrên Nginx vàenablereuse=ontrên Apache nếu đang bật. - Trên PHP 8.5 hoặc 8.6 RC, đặt
fatal_error_backtraces=0; không cho.user.inihoặc tham số frontend bật lại. - Sửa startup warning, cân nhắc gửi PHP error tới syslog thay vì file cho điều kiện CVE-2026-129496, rồi restart worker.
- Không public cổng PHP-FPM ra Internet; giới hạn Unix socket hoặc firewall tới frontend tin cậy.
- Giảm
pm.max_requestscó thể hạn chế trạng thái tồn tại giữa request;pm.max_requests=1có chi phí hiệu năng rất lớn và chỉ là giải pháp tạm thời.
Không dùng WAF như bằng chứng đã an toàn: các lỗi nằm ở session/runtime và giao thức backend, nơi rule HTTP thông thường có thể không nhìn thấy đầy đủ.
Checklist ưu tiên cho quản trị viên
- Lập danh sách mọi PHP runtime đang phục vụ web, container và hosting account.
- Đối chiếu package revision với advisory của vendor hoặc nâng lên 8.2.36/8.3.37/8.4.28/8.5.13/8.6.0.
- Kiểm tra session upload progress, serializer, FastCGI reuse và fatal-error backtrace.
- Backup, test cú pháp, cập nhật và restart toàn bộ worker.
- Test WordPress, theo dõi log, tải CPU/RAM và lỗi 5xx sau triển khai.
- Gỡ biện pháp tạm thời chỉ khi đã đánh giá rõ tác động; không hạ phiên bản để rollback qua mốc dễ tổn thương.
Kết luận
Đợt phát hành PHP tháng 11/2026 là bản cập nhật bảo mật cần ưu tiên đối với máy chủ WordPress, đặc biệt hệ thống dùng session file mặc định hoặc tái sử dụng kết nối FastCGI. Kết luận phù hợp từ nguồn upstream là: có khả năng RCE trong những cấu hình cụ thể, chưa có xác nhận bảy CVE mới bị khai thác thực tế, và nâng cấp runtime mới là cách xử lý dứt điểm. Hãy kiểm tra worker web, không chỉ CLI, và luôn chuẩn bị rollback trước khi restart dịch vụ.
Nguồn tham khảo
- PHP 8 ChangeLog — danh sách bản vá và định danh CVE/GHSA.
- PHP 8.2.36 Release Announcement và các thông báo 8.3.37, 8.4.28, 8.5.13, 8.6.0.
- PHP security advisory GHSA-fm2m-fjf5-v3cp — CVE-2026-126714.
- PHP security advisory GHSA-qc49-hpvq-g2w6 — CVE-2026-129289.
- NVD: CVE-2026-126714 và sáu bản ghi CVE liên quan.
- depthfirst: phpAfterShell — nghiên cứu kỹ thuật của bên phát hiện.
- Cloudflare Zero Wire — nguồn phát hiện ban đầu, không dùng thay advisory upstream.