AI Agent khác chatbot ở chỗ nó có thể chạy lệnh, sửa file, gọi API và sử dụng công cụ qua MCP (Model Context Protocol). Vì vậy, một câu trả lời sai không chỉ dừng ở nội dung: nó có thể trở thành thao tác xóa dữ liệu, làm lộ secret hoặc thay đổi hệ thống thật. Muốn bảo mật AI Agent và MCP, không nên coi lời nhắc hệ thống là tường lửa. Cần đặt quyền thực thi của agent sau các lớp kiểm soát độc lập với mô hình.
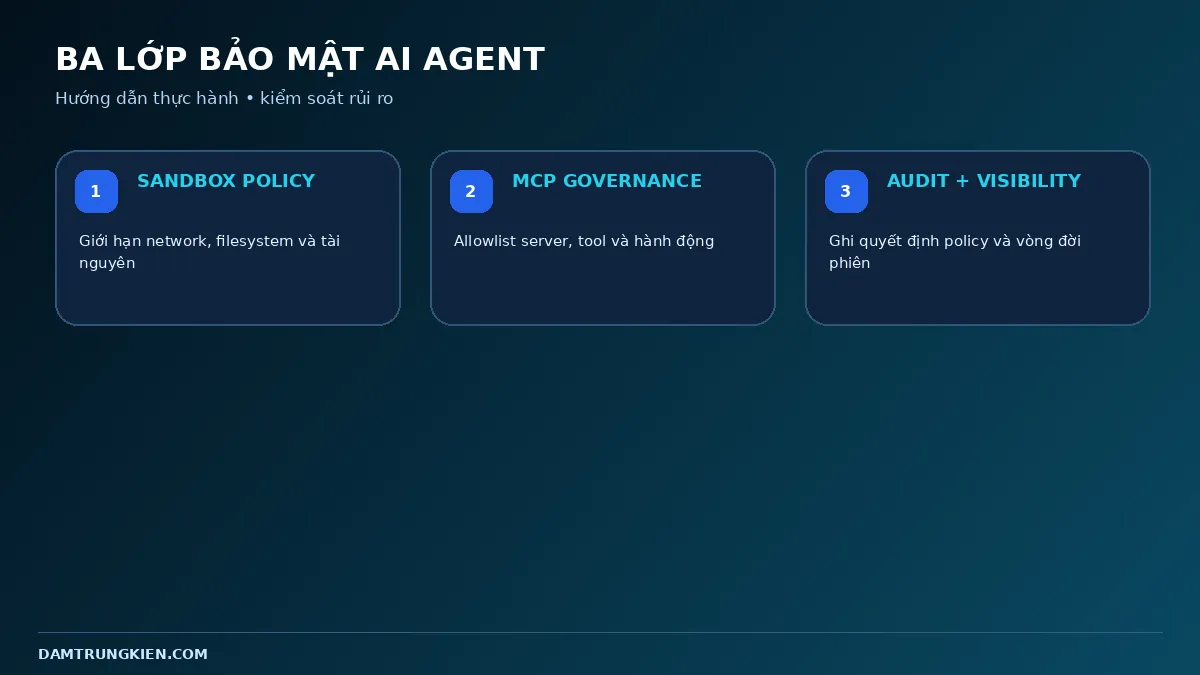
Ngày 18/11/2026, Docker mô tả Docker AI Governance theo ba lớp: Sandbox Policies, MCP Tool Governance và Audit + Visibility. Đây là một khung hữu ích để quản trị agent, nhưng bài viết này không xem một sản phẩm là giải pháp duy nhất. Với VPS tự quản, mục tiêu vẫn là: cô lập tiến trình, mặc định từ chối, chỉ cấp đúng quyền cần thiết và lưu bằng chứng để điều tra.
Vì sao container thông thường chưa đủ?
Một agent có thể bị prompt injection từ issue, trang web, email hoặc tài liệu mà nó đọc. MCP server cũng là phần mềm có thể có lỗ hổng, bị thay đổi hoặc khai báo sai chức năng. Các rủi ro thực tế gồm:
- Đọc SSH key, file
.envhoặc credential cloud trên host; - Gửi mã nguồn và secret đến domain ngoài dự kiến;
- Gọi nhầm công cụ ghi/xóa thay vì công cụ chỉ đọc;
- Lạm dụng Docker Socket để tạo container đặc quyền hoặc mount filesystem host;
- Tiêu thụ CPU, RAM, tiến trình hoặc dung lượng đĩa đến mức làm VPS gián đoạn;
- Thực hiện hành động hợp lệ về kỹ thuật nhưng không đúng quyền của người yêu cầu.
Container giúp giới hạn filesystem và process, nhưng container vẫn chia sẻ kernel host. Docker Sandboxes được tài liệu Docker mô tả là microVM riêng cho từng agent, có Docker Engine, filesystem và network riêng. Mức cô lập này khác với việc chỉ chạy agent trong một container. Trên máy chứa dữ liệu production hoặc nhiều khách hàng, microVM/VM tách biệt là lựa chọn an toàn hơn; container hardening chỉ là baseline khi threat model cho phép.
Ba lớp kiểm soát cần có
1. Sandbox policy: Agent được hoạt động ở đâu?
Sandbox policy phải kiểm soát ít nhất hai bề mặt:
- Network: Chỉ cho phép domain, dải IP và cổng cần thiết. Chặn mặc định các đích còn lại, đặc biệt metadata endpoint, mạng quản trị và dịch vụ nội bộ không liên quan.
- Filesystem: Chỉ mount đúng thư mục dự án. Mã nguồn nên read-only nếu agent chỉ phân tích; chỉ cấp read-write cho workspace tạm hoặc nhánh làm việc riêng. Không mount
/,$HOME,/root, Docker Socket hay thư mục secret.
Theo tài liệu Docker AI Governance, các organization policy áp dụng nguyên tắc default deny và deny wins: một yêu cầu không khớp allow sẽ bị chặn; nếu có cả allow và deny, deny thắng. Policy cấp tổ chức có thể cấp quyền, trong khi rule local hoặc kit chỉ có thể siết thêm chứ không mở rộng quyền tổ chức đã cho.
Bài Docker ngày 18/11 đưa ra lệnh kiểm tra policy đang có hiệu lực:
sbx policy check network api.anthropic.com
sbx policy check network blocked.example.com
Đây là CLI thuộc ngữ cảnh Docker Sandboxes/AI Governance, không phải lệnh mặc định của mọi Docker Engine trên VPS. Chỉ dùng sau khi đối chiếu tài liệu và gói tính năng của môi trường đang vận hành.
2. MCP tool governance: Agent được làm gì?
MCP chuẩn hóa cách agent tìm và gọi tool, resource hoặc prompt. Tuy nhiên, “kết nối được MCP server” không đồng nghĩa “được phép gọi mọi tool”. Gateway đặt giữa agent và server giúp tập trung credential, routing và log.
Docker MCP Gateway chạy MCP server trong container với giới hạn privilege, network và tài nguyên. Với Docker AI Governance, quản trị viên có thể viết policy Cedar để kiểm soát server nào được đăng ký, hành động nào được gọi và thao tác nào cần xác nhận. Ví dụ chính thức cho phép gọi tool chỉ đọc trên một server cụ thể:
permit (principal, action == MCP::Action::"invokeTool", resource)
when {
  resource in MCP::Server::"example" &&
  resource.readOnly == true
};
Điểm quan trọng: readOnly là annotation do MCP server cung cấp và chỉ mang tính tư vấn. Không nên tin annotation của server chưa được kiểm chứng. Hãy kết hợp allowlist theo server + tool cụ thể, giới hạn credential phía backend và yêu cầu phê duyệt cho thao tác ghi, gửi, xóa, deploy hoặc thanh toán.
Policy MCP của Docker chỉ áp dụng cho lưu lượng đi qua Docker MCP Gateway. Nếu agent kết nối thẳng đến một MCP server từ sandbox, kết nối đó nằm dưới network policy của sandbox và có thể né tool governance. Vì vậy, hãy chặn đường ra trực tiếp đến MCP server, chỉ cho agent nói chuyện với gateway được quản lý.
3. Audit và visibility: Sau đó có biết chuyện gì xảy ra không?
Audit log cần trả lời được: ai khởi tạo, hành động gì, nhắm tới đâu, policy nào đánh giá, allow hay deny, và thời điểm nào. Tài liệu Docker cho biết audit record hiện bao phủ quyết định policy và vòng đời phiên của local sandbox; record chứa metadata, không chứa prompt, output hay giá trị tham số.
Docker hỗ trợ lưu JSON Lines cục bộ hoặc chuyển lên Docker Cloud. Với cloud delivery, record có thể xuất CSV, chuyển sang SIEM hoặc lấy qua API; tài liệu hiện nêu thời gian lưu 90 ngày. Với local delivery, đội vận hành phải tự thu thập, xoay vòng và đặt retention.
Audit log không đồng nghĩa hệ thống đã an toàn. Log cần đồng bộ thời gian, chống sửa, cảnh báo deny bất thường và quy trình phản ứng. Log ứng dụng/MCP bổ sung phải che token, PII và secret.
Baseline an toàn cho agent trên VPS
Nếu chưa dùng Docker Sandboxes, có thể bắt đầu bằng container bị giới hạn mạnh. Ví dụ dưới đây không thay thế microVM và cố ý tắt network. Nó phù hợp để phân tích source code offline trong thư mục read-only:
services:
  agent-sandbox:
    image: alpine:3.22
    command: ["sh", "-c", "sleep infinity"]
    user: "65532:65532"
    read_only: true
    network_mode: "none"
    cap_drop:
      - ALL
    security_opt:
      - no-new-privileges:true
    pids_limit: 128
    mem_limit: 512m
    cpus: 1.0
    tmpfs:
      - /tmp:rw,noexec,nosuid,nodev,size=64m
      - /work:rw,nosuid,nodev,size=256m
    volumes:
      - ./project:/project:ro
    restart: "no"
Trước khi áp dụng, backup Compose hiện tại và kiểm tra cấu hình hợp nhất:
cp -a compose.yml "compose.yml.bak.$(date +%Y%m%d-%H%M%S)"
docker compose -f compose.agent.yml config
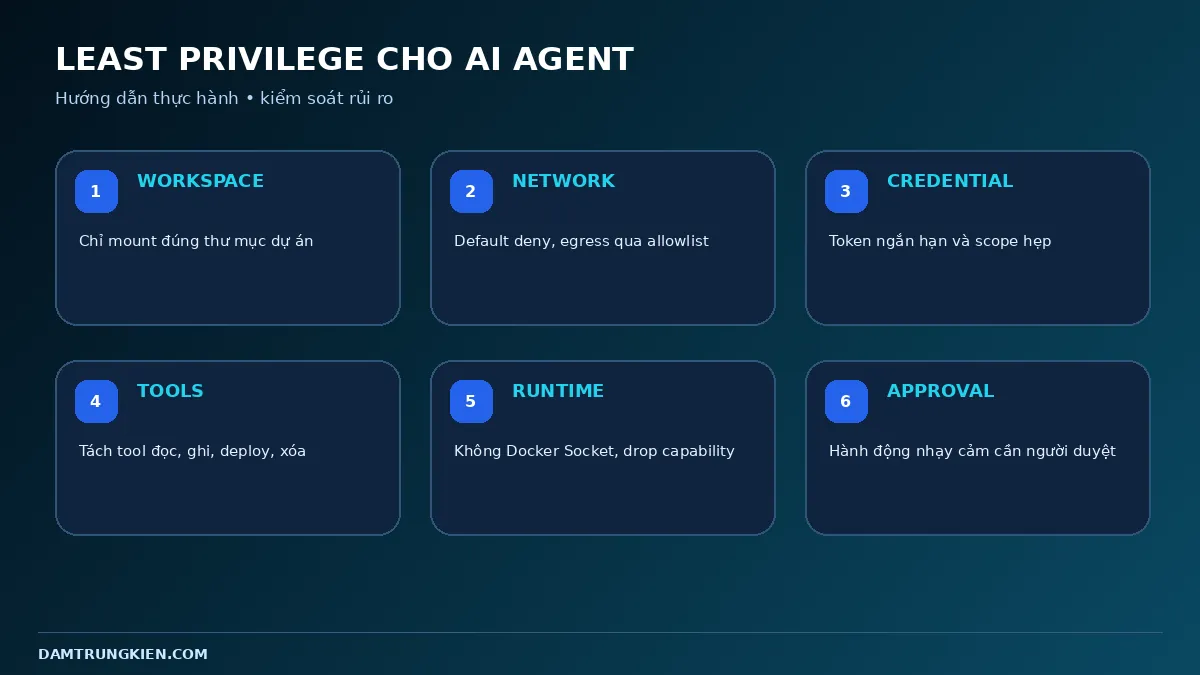
Thay image minh họa bằng image agent đã kiểm chứng và pin digest trong production. Không đưa API key vào image; ưu tiên credential ngắn hạn, scope hẹp. Nếu agent cần Internet, không mở toàn bộ outbound: dùng egress proxy có allowlist, chặn mạng private/metadata và ghi log.
Tuyệt đối không mount /var/run/docker.sock vào agent hoặc MCP server. Quyền điều khiển Docker daemon có thể dẫn đến quyền rất cao trên host. Nếu đang dùng Traefik, xem thêm hướng dẫn bảo mật Docker Socket bằng Socket Proxy. Với dịch vụ automation, bài cài n8n trên VPS bằng Docker và Traefik cũng minh họa cách không publish cổng ứng dụng trực tiếp. Lớp nền hệ điều hành vẫn cần được hardening theo checklist bảo mật VPS cho người mới.
Checklist triển khai theo least privilege
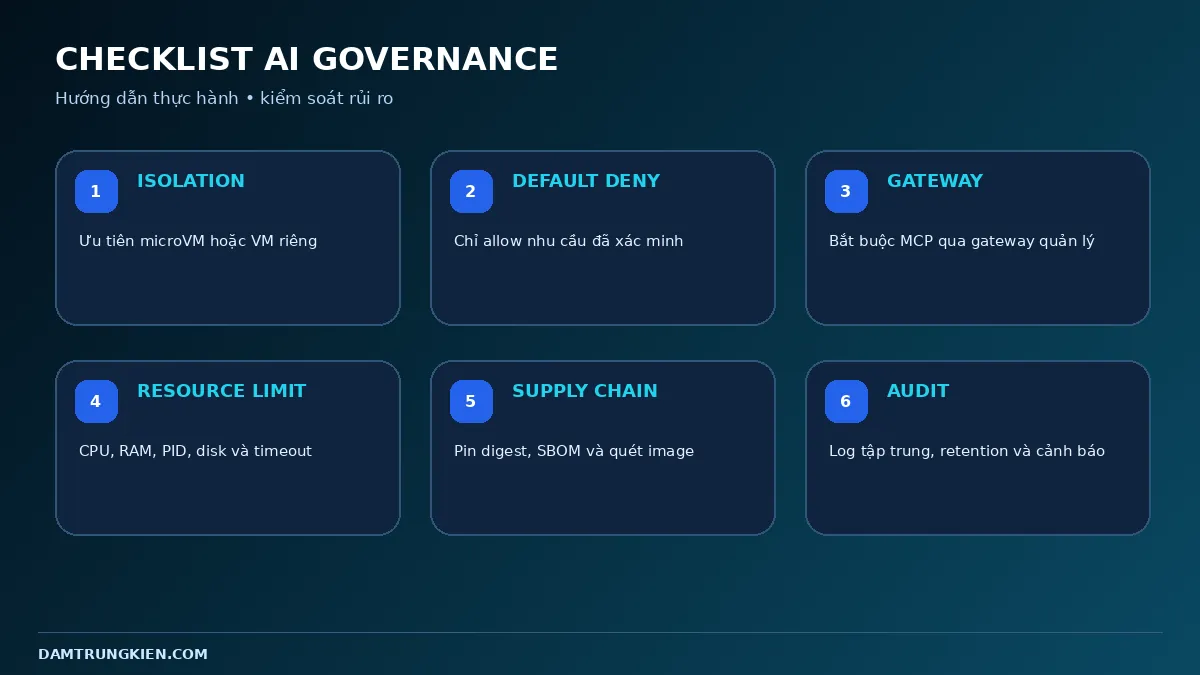
- Tách môi trường: Không chạy agent thử nghiệm trên host production; ưu tiên microVM/VM riêng cho tác vụ rủi ro cao.
- Mặc định từ chối: Chỉ allow domain, host path, MCP server và tool đã có owner rõ ràng.
- Chia tool đọc và ghi: Profile phân tích chỉ có tool đọc; profile deploy tách riêng và cần phê duyệt.
- Giới hạn credential: Mỗi agent/task dùng identity riêng, thời hạn ngắn, không dùng token quản trị toàn cục.
- Chặn đường vòng: Bắt buộc MCP qua gateway và chặn kết nối trực tiếp đến server đích.
- Giới hạn tài nguyên: Đặt CPU, RAM, PID, disk quota, timeout và số lần gọi tool.
- Quản lý supply chain: Pin image theo digest, quét lỗ hổng, kiểm tra SBOM/chữ ký và cập nhật có kiểm soát.
- Ghi nhận và cảnh báo: Thu policy decision, phiên sandbox và MCP call trace vào hệ thống log tập trung.
- Thử deny trước allow: Kiểm tra đọc file ngoài workspace, truy cập domain cấm và gọi tool ghi phải thất bại.
- Chuẩn bị rollback: Lưu policy phiên bản trước, có quy trình thu hồi token và dừng toàn bộ phiên agent.
Câu hỏi thường gặp
Chạy AI Agent trong container có đủ an toàn không?
Không phải lúc nào cũng đủ. Container là lớp baseline tốt nhưng chia sẻ kernel host. Nếu agent xử lý dữ liệu không tin cậy, chạy lệnh tùy ý hoặc ở gần production, nên dùng microVM/VM riêng, network policy và credential tách biệt.
MCP Gateway có ngăn được mọi tool nguy hiểm không?
Không. Gateway chỉ quản trị lưu lượng đi qua nó. Agent vẫn có thể đi đường trực tiếp nếu network policy cho phép. Policy cũng không sửa được MCP server độc hại; cần kiểm chứng server, giới hạn credential và chặn đường vòng.
Có nên cho phép tool dựa vào annotation readOnly không?
Chỉ nên coi đó là một tín hiệu. Annotation do server khai báo và có thể sai. Với dữ liệu quan trọng, hãy allowlist tool cụ thể, kiểm tra code/server, dùng tài khoản backend chỉ có quyền đọc và audit kết quả.
Audit log có lưu prompt và câu trả lời của agent không?
Theo tài liệu Docker AI Governance hiện tại, audit record governance lưu metadata quyết định, không lưu prompt, output hay giá trị tham số. Nếu cần điều tra sâu hơn, bổ sung log ứng dụng nhưng phải có chính sách bảo vệ dữ liệu nhạy cảm.
Kết luận
Bảo mật agent không phải là yêu cầu mô hình “hãy cẩn thận”, mà là giới hạn quyền có thể thực thi. Sandbox xác định agent được hoạt động ở đâu; MCP governance xác định tool nào được dùng; audit cho biết policy đã xử lý hành động ra sao. Khi kết hợp default deny, deny wins, gateway bắt buộc, credential hẹp và log tập trung, đội vận hành có thể tăng mức tự động hóa mà không trao quyền vô hạn cho mô hình.
Nguồn tham khảo
- Docker Blog, 18/11/2026: The Trust Layer: Securing Agentic AI with Docker AI Governance
- Docker Docs: Organization policies
- Docker Docs: Audit logs
- Docker Docs: MCP Gateway
- Docker Blog: Docker Sandboxes vs. Containers