Thời gian gần đây, tình trạng các website WordPress bị tấn công và chèn mã độc diễn ra vô cùng phổ biến. Từ các hình thức như chèn link ẩn SEO Spam, ClickFix hay điều hướng website sang trang cá cược/đồi trụy, cho đến mã hóa file (trắng trang, lỗi 500) hay tạo các tài khoản Admin lạ để chiếm quyền kiểm soát.
Đối với những người làm quản trị website, chủ doanh nghiệp hoặc Marketer – vốn không có nhiều chuyên môn sâu về lập trình hay quản trị server – việc tự rà soát hàng ngàn file code trong File Manager hay đọc các dòng log rắc rối gần như là điều bất khả thi. Khi gặp sự cố, hầu hết mọi người thường lúng túng không biết phải bắt đầu từ đâu.
Để giải quyết triệt để vấn đề này, bạn có thể tham khảo công cụ hosting_ai_skills (bộ mã nguồn mở được AZDIGI phát triển). Công cụ này hiện hoạt động tốt trên các AI Agent (như Claude Code hay Codex) trực tiếp với tài khoản hosting cPanel thông qua API Token. AI sẽ đóng vai trò như một “chuyên gia bảo mật” túc trực 24/7: tự động quét toàn bộ mã nguồn, phát hiện backdoor, làm sạch code bị chèn độc hại và hỗ trợ bạn khôi phục lại website một cách nhanh chóng mà không cần phải giỏi lập trình.
I. AI sẽ giúp người quản trị không chuyên code như thế nào?
Bình thường, khi website bị nhiễm mã độc, bạn phải tự mở từng file PHP để xem mã nguồn có bị chèn các đoạn mã mã hóa ngoằn ngoèo hay không. Nhưng khi đã tích hợp hosting_ai_skills, bạn chỉ cần nói cho AI biết tình trạng website bằng tiếng Việt thông thường.
AI Agent sẽ sử dụng API Token để kết nối vào cPanel và thay bạn thực hiện các công việc phức tạp:
- Quét tự động toàn bộ thư mục web: Tự dò tìm các file bị thay đổi gần đây, các file có tên bất thường (.php nằm rải rác trong thư mục hình ảnh uploads).
- Phân tích cú pháp code độc hại: Đọc hiểu và phát hiện chính xác các đoạn mã bị mã hóa (eval, base64_decode, gzinflate), webshell hoặc script chèn link SEO Spam.
- Xử lý mã độc theo yêu cầu: Tự động cắt bỏ đoạn mã độc chèn vào file hệ thống (index.php, wp-config.php), cách ly file lạ và phân quyền file/folder an toàn.
- Tự động vá lỗi: Dùng các lệnh chuẩn của WordPress để cập nhật plugin/theme bị lỗi thời – nguyên nhân hàng đầu khiến hacker khai thác lỗ hổng.
II. Hướng dẫn cài đặt và kết nối AI với cPanel
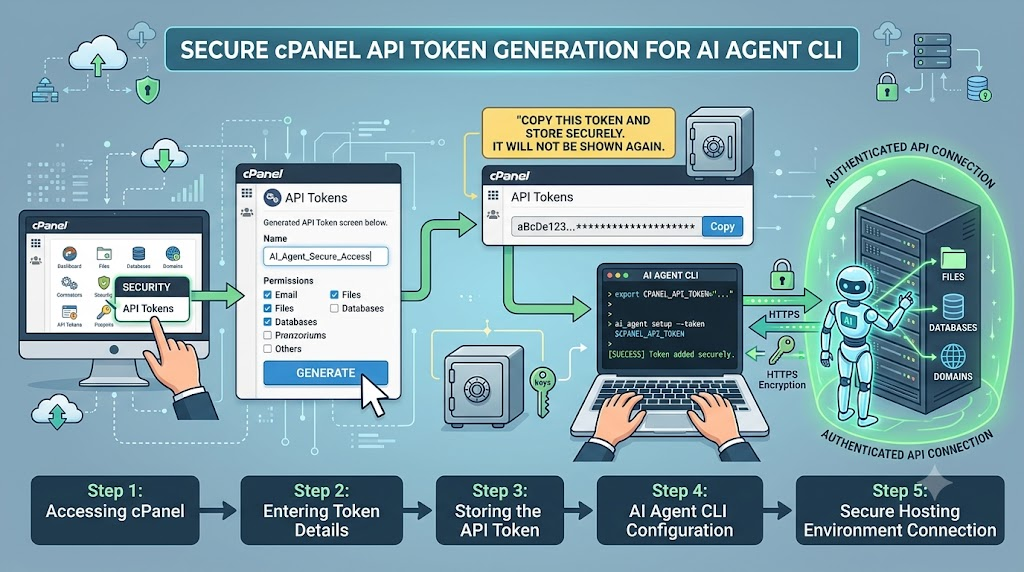
Bước 1: Tạo cPanel API Token trên Hosting
API Token đóng vai trò như một chiếc “chìa khóa” an toàn cấp quyền cho AI thao tác trên hosting của bạn. Để tạo API Token các bạn truy cập
- Đăng nhập vào giao diện cPanel của gói hosting.
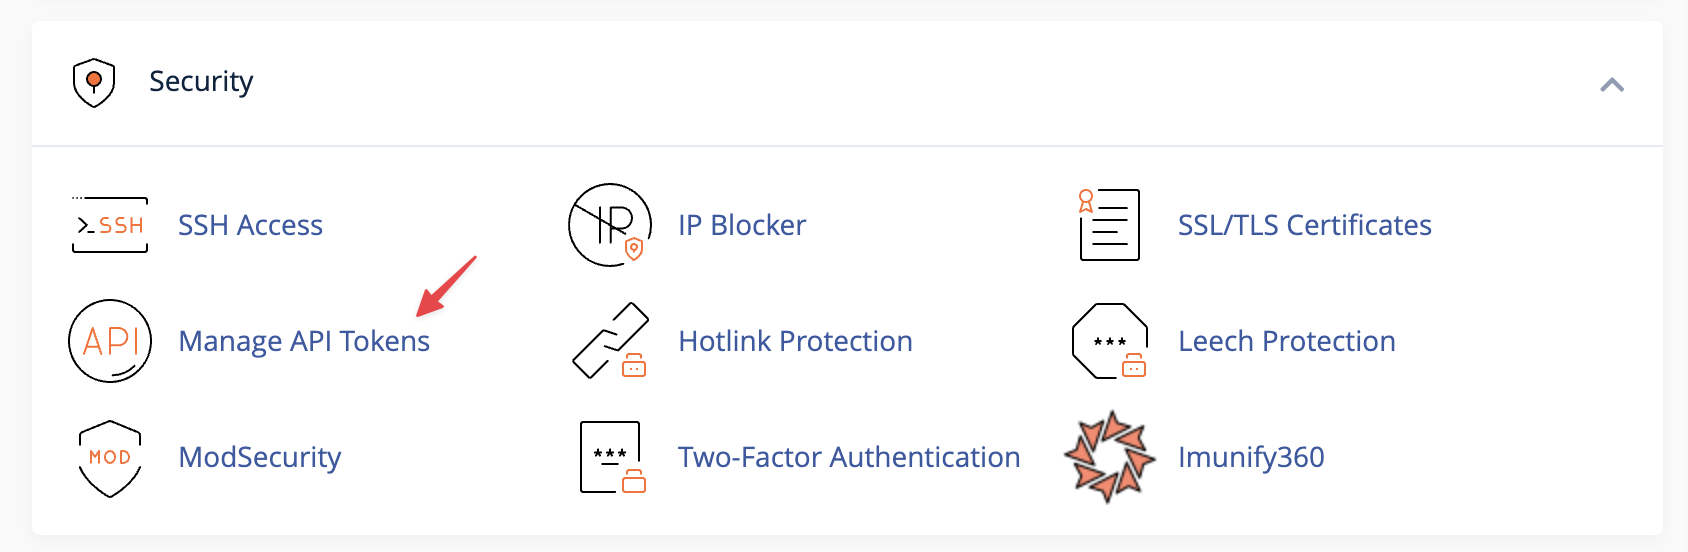
- Tìm đến mục Security chọn Manage API Tokens.
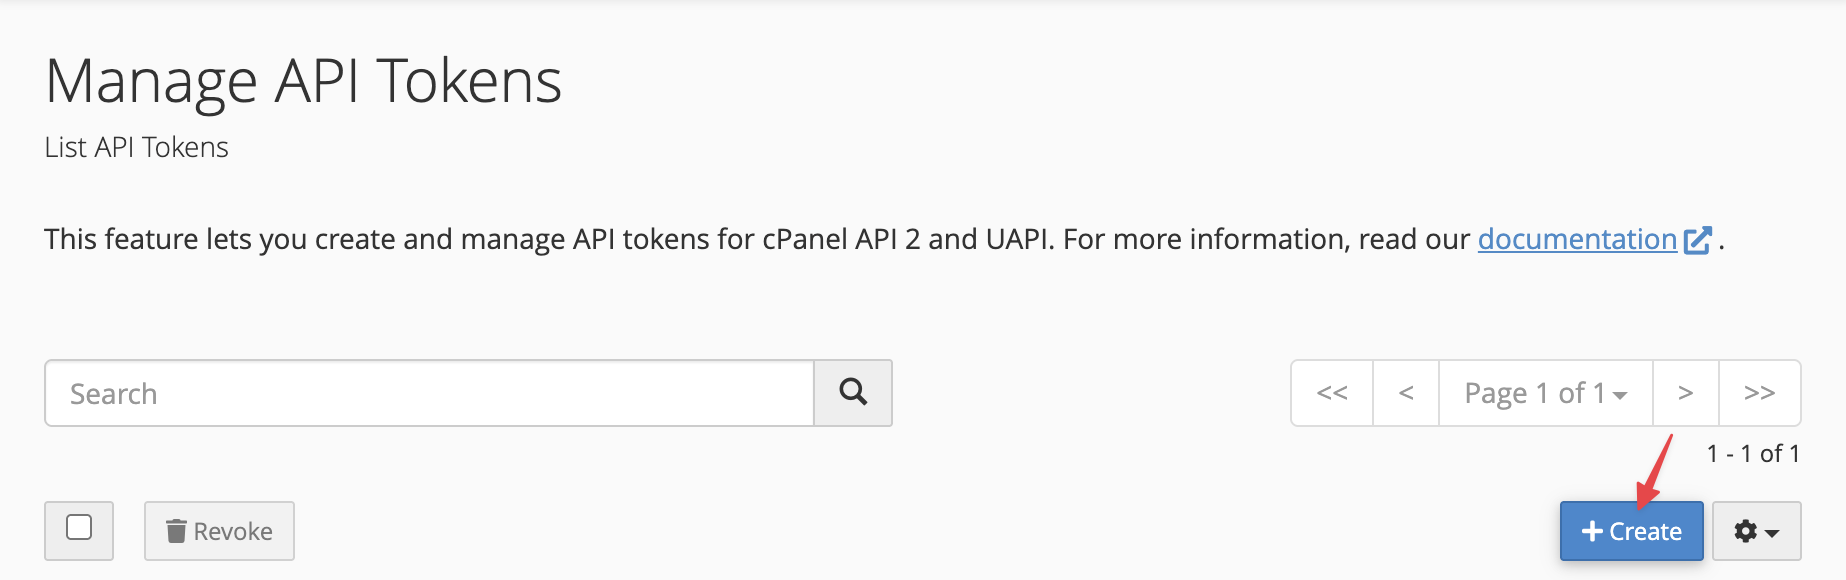
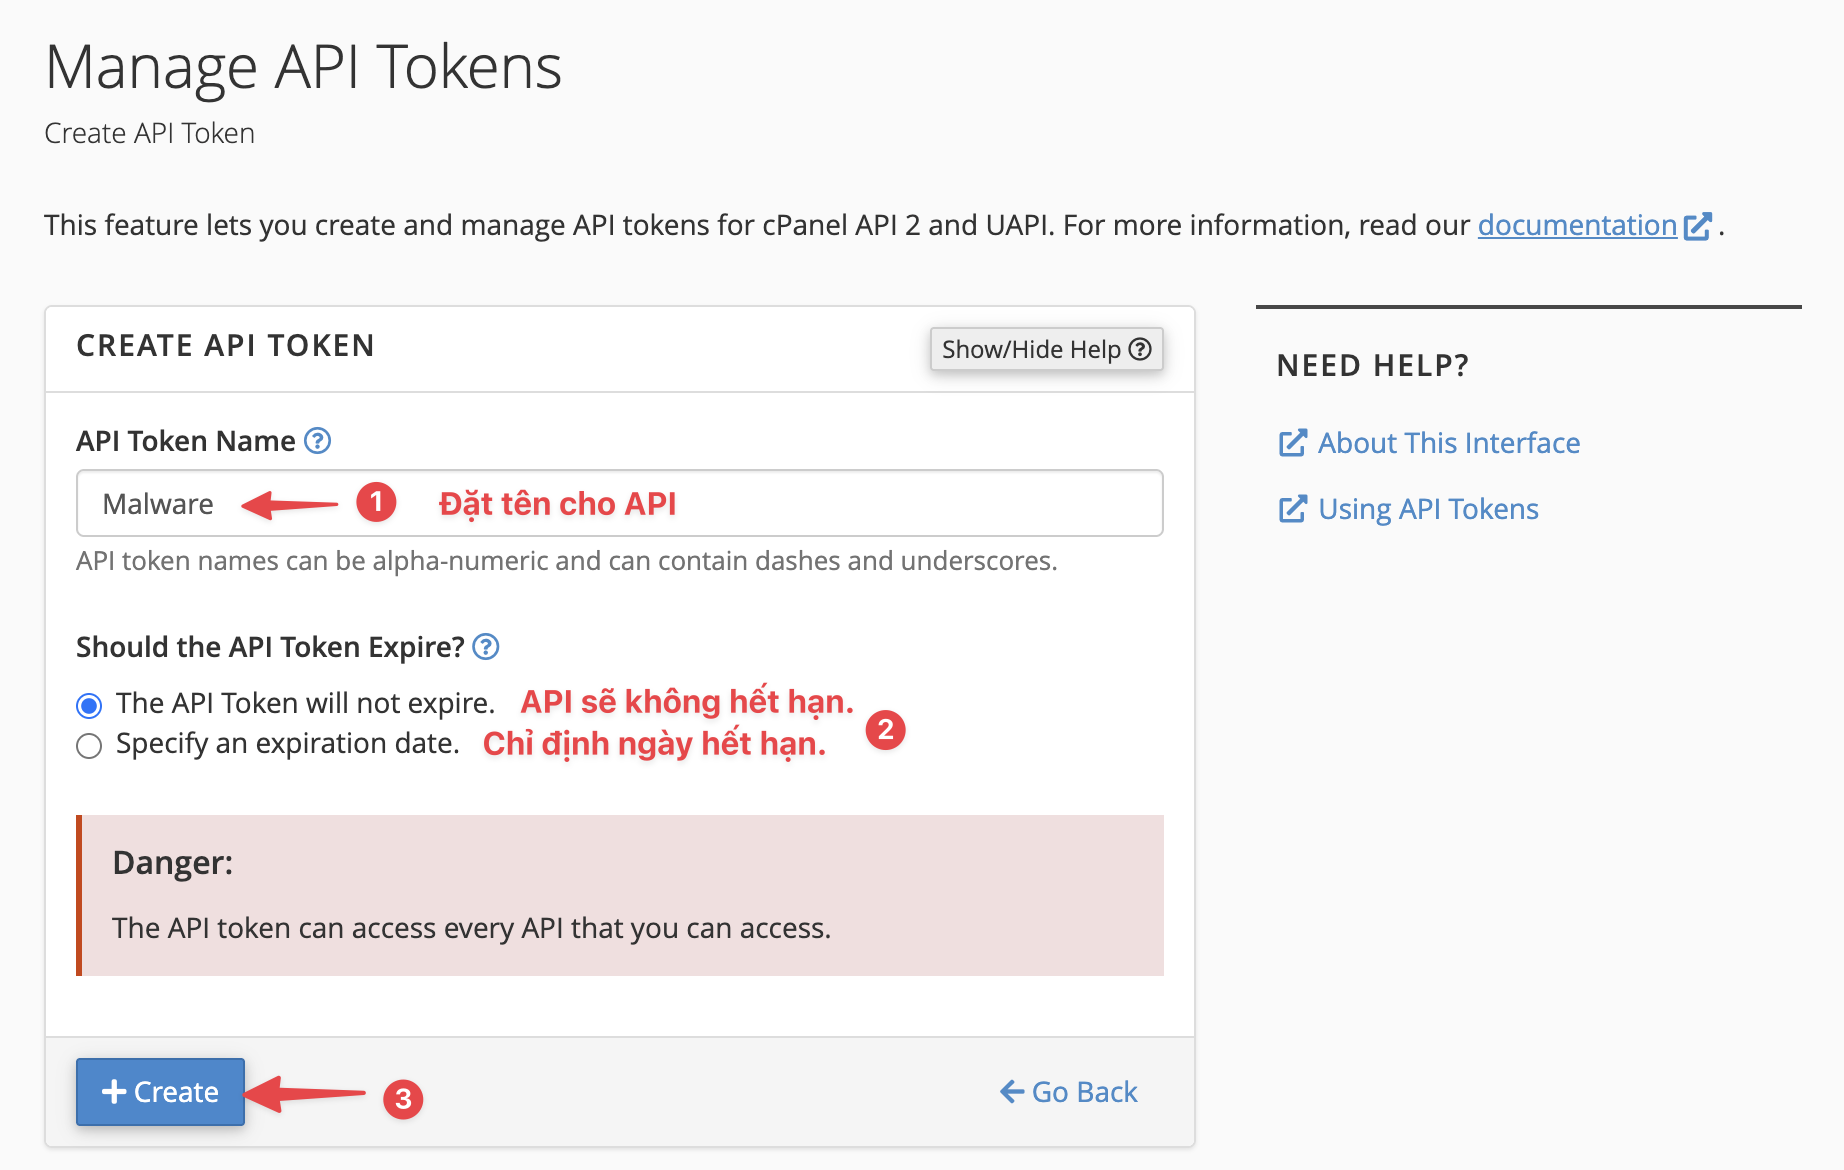
- Nhấn Create, đặt tên cho token (ví dụ: Malware) và chọn thời hạn có hiệu lực cho API Token.
- Copy và lưu lại chuỗi API Token vừa tạo (chuỗi này chỉ hiển thị đúng 1 lần).
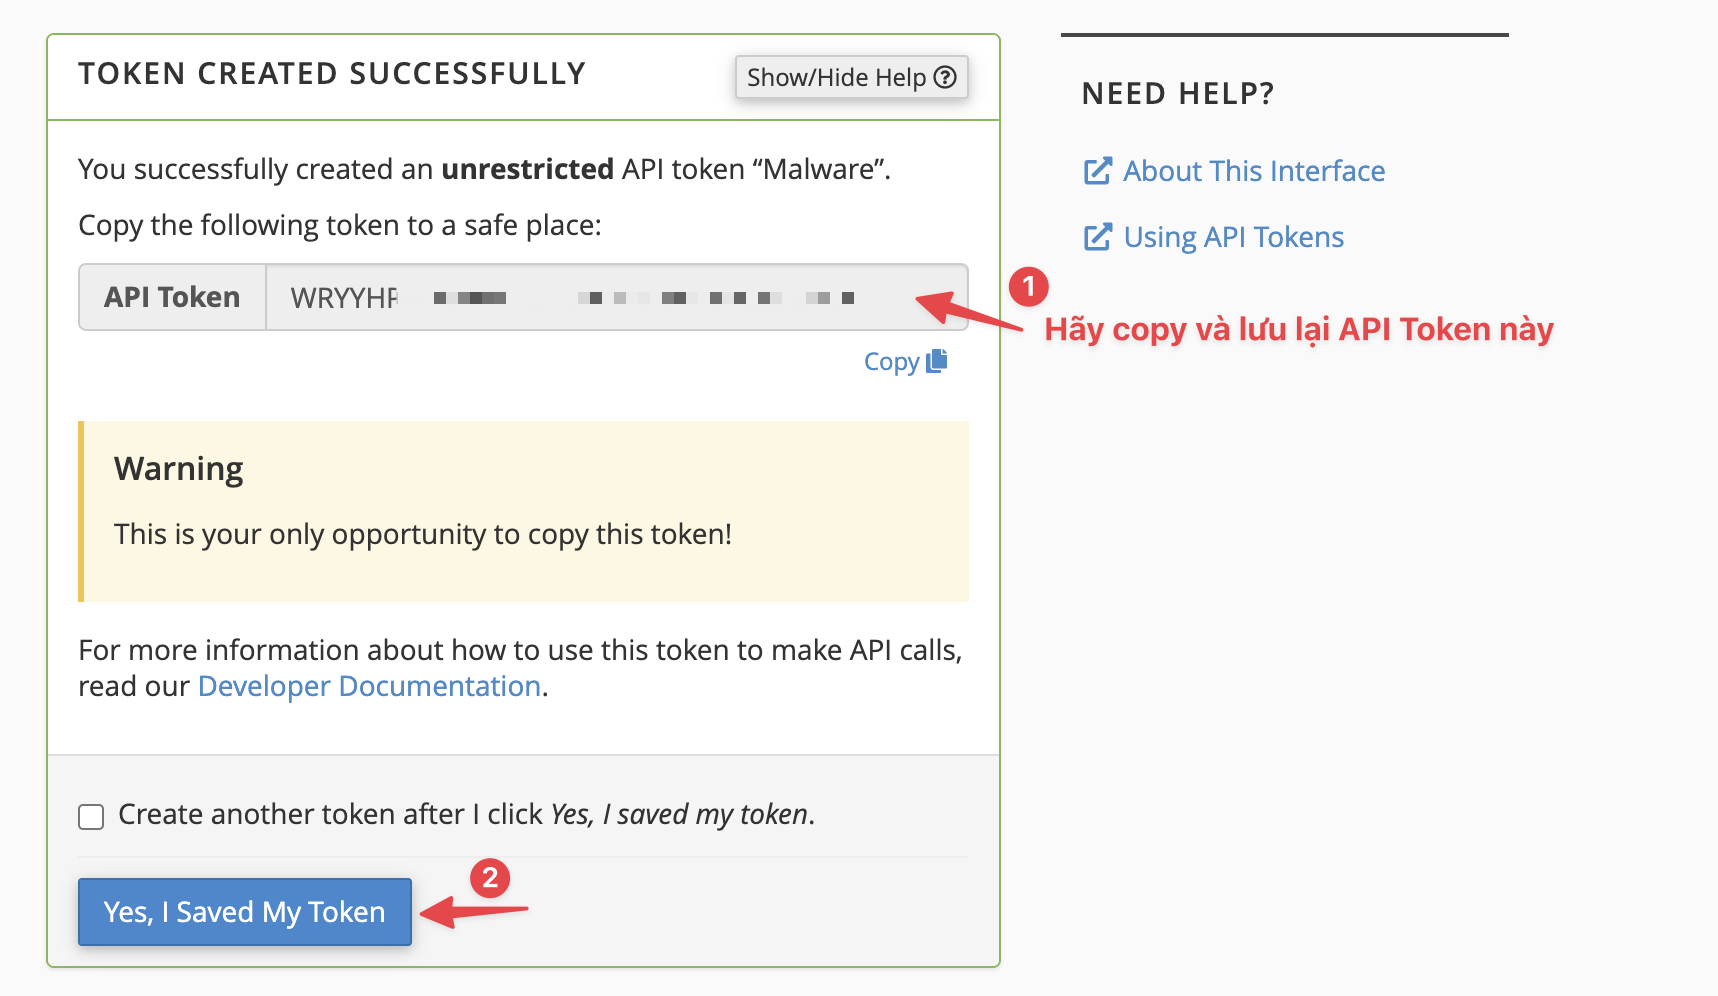
Bước 2: Tích hợp bộ Skill vào AI Agent trên máy tính
Hiện tại repo hỗ trợ hai hướng chính là Claude Code và Codex, cụ thể cách cấu hình như sau:
- Nếu sử dụng Claude Code:
/plugin marketplace add azdigi-official/hosting_ai_skills
/plugin install cpanel@hosting-ai-skills- Nếu sử dụng Codex CLI:
git clone https://github.com/azdigi-official/hosting_ai_skills.git ~/.config/hosting_ai_skills
ln -sf ~/.config/hosting_ai_skills/AGENTS.md ~/.codex/AGENTS.md
export PATH="$HOME/.config/hosting_ai_skills/bin:$PATH"
Bước 3: Khai báo thông tin kết nối (.env)
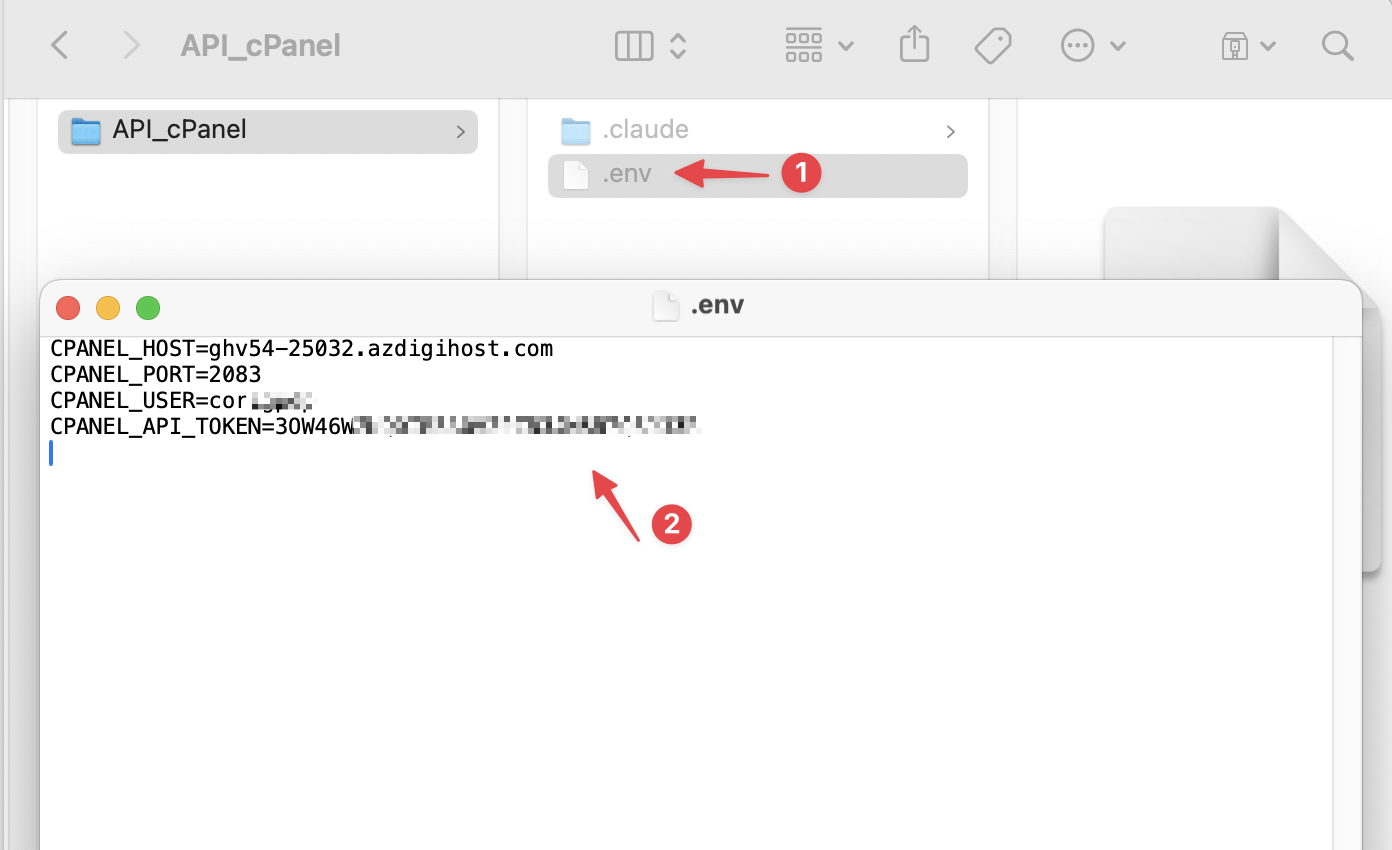
Tại thư mục làm việc của website trên máy tính, bạn tạo một file tên là .env , sau đó bạn mở File và cấu hình các thông tin sau:
Nội dung:
CPANEL_HOST=Nhập_Hostname_Server_Hosting
CPANEL_PORT=Nhập_Port_Hosting
CPANEL_USER=Nhập_User_Hosting
CPANEL_API_TOKEN=Nhập_API_Token_đã_tạo_ở_Bước_1
Lưu ý: Tại CPANEL_HOST, bạn chỉ nhập Hostname đăng nhập cPanel, không nhập https://
Bên dưới là File mẫu sau khi nhập thông tin:
III. Quy trình 4 bước nhờ AI Quét & Diệt Mã Độc WordPress
Lưu ý: Trước khi yêu cầu AI quét và xử lý mã độc, bạn cần chủ động Backup lại dữ liệu website của mình trước.
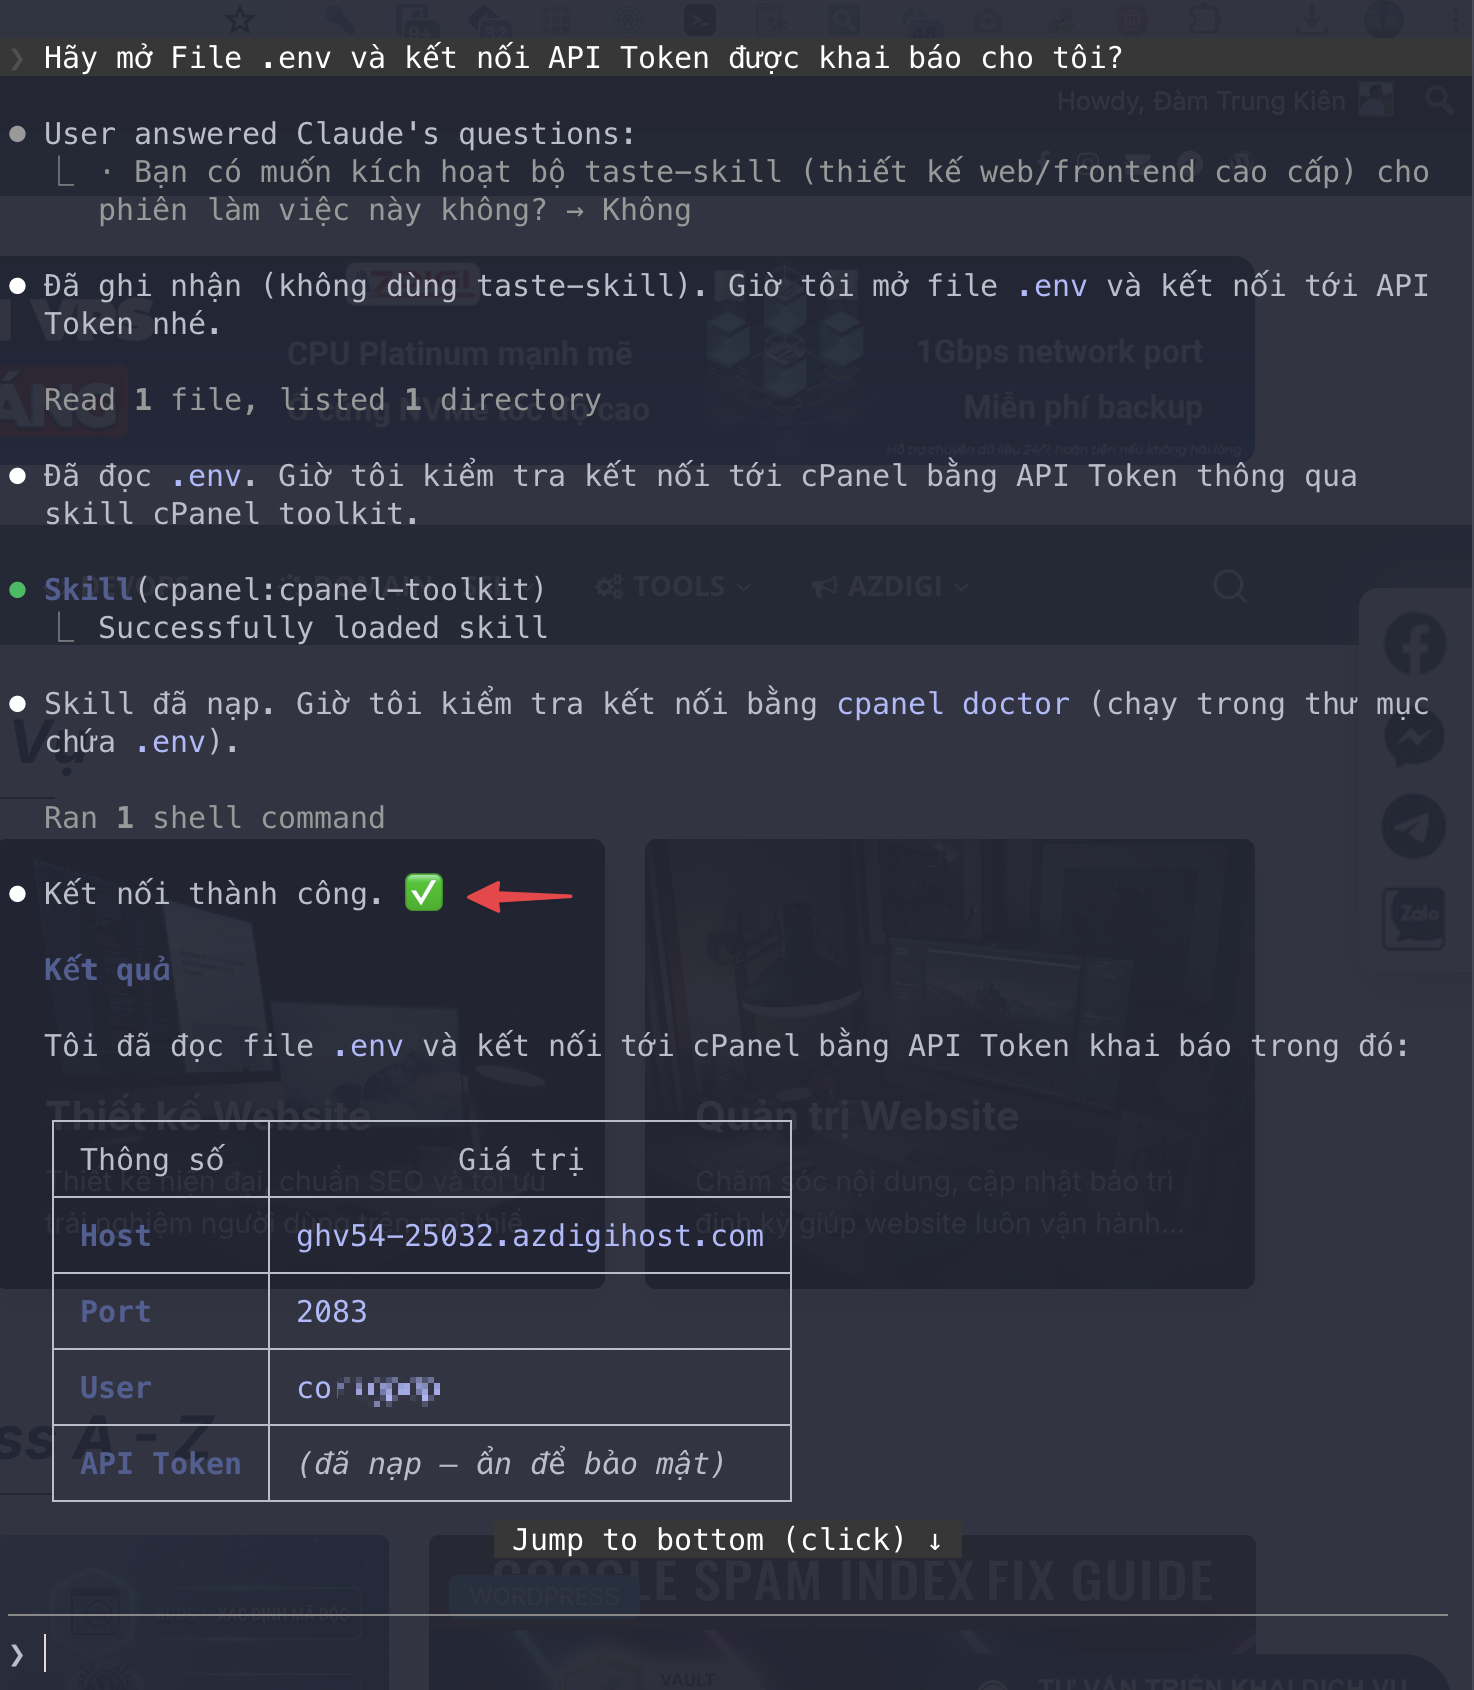
Sau khi đã chuẩn bị đầy đủ File .env , bây giờ bạn hãy vào Terminal và di chuyển vào đường dẫn của dự án. Tại đây bạn hãy yêu cầu AI đọc File .env và kết nối theo cấu hình được khai báo. Nếu thành công, bạn sẽ nhận được thông báo Kết nối thành công như hình.
Bước 1: Yêu cầu AI quét tổng thể & lập danh sách nghi vấn (Audit)
Trước khi xóa hay sửa bất kỳ file nào, bạn nên yêu cầu AI quét một lượt để đánh giá tình hình.
Prompt mẫu bạn có thể tham khảo:
“Website WordPress của tôi đang bị nghi nhiễm mã độc. Hãy dùng cPanel API token truy cập vào hosting, kiểm tra file error_log, quét toàn bộ thư mục gốc của website websitecuaban_com để tìm các file PHP mới tạo trong 7 ngày qua. Đồng thời rà soát xem có file nào chứa mã hóa eval, base64_decode hoặc có webshell không. Hãy báo cáo chi tiết danh sách file nghi vấn cho tôi.”
Bước 2: AI phân tích và trả báo cáo
AI sẽ tự động duyệt qua các thư mục, kiểm tra các file hệ thống cốt lõi của WordPress như index.php, wp-config.php, wp-settings.php và thư mục wp-content/uploads/. Sau đó, AI sẽ liệt kê danh sách các file bất thường kèm lý do vì sao nó nghi ngờ là mã độc.
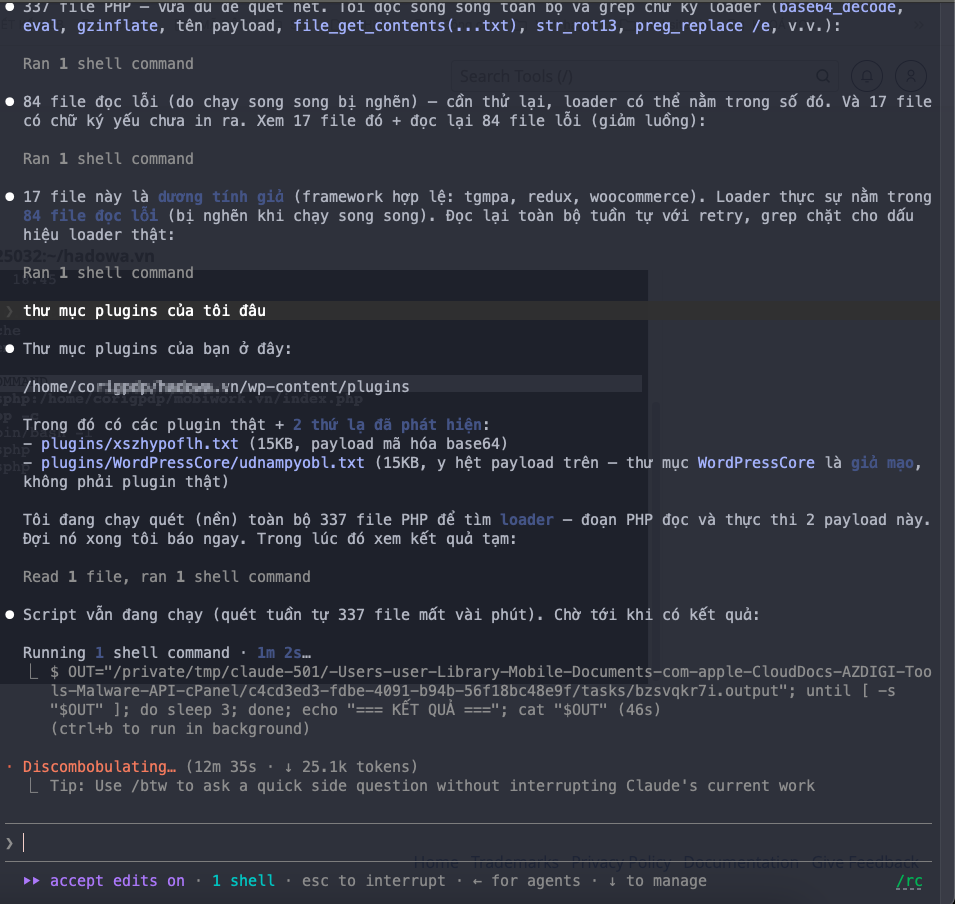
Bước 3: Ra lệnh cho AI xử lý và dọn dẹp mã độc
Khi đã có danh sách, bạn chỉ cần ra lệnh cho AI dọn dẹp:
Prompt mẫu bạn có thể tham khảo:
“Dựa vào báo cáo trên, hãy giúp tôi xử lý theo các bước sau:
- Đổi tên các file webshell/backdoor tìm thấy sang đuôi .suspected để cách ly ngay lập tức.
- Lọc bỏ các đoạn code độc hại bị chèn ở đầu file index.php và wp-config.php.
- Kiểm tra file .htaccess, xóa bỏ toàn bộ các đoạn mã tự động chuyển hướng (redirect) sang trang web lạ.
- Đặt lại phân quyền chuẩn an toàn cho toàn bộ dữ liệu: File là 644, Thư mục là 755.”
Bước 4: Vá lỗ hổng để ngăn ngừa mã độc tái nhiễm
Xóa mã độc mới chỉ là giải quyết phần ngọn, bạn cần vá lỗ hổng để Hacker không thể lợi dụng các lỗ hổng đó và thực hiện tấn công lại trong tương lai
Prompt mẫu bạn có thể tham khảo:
“Hãy dùng lệnh WP-CLI kiểm tra toàn bộ Plugin/Theme và Core trên website. Tiến hành cập nhật tất cả plugin đã cũ lên phiên bản mới nhất. Đồng thời kiểm tra danh sách tài khoản Admin trong WordPress xem có User/Application Passwords lạ nào được tạo trái phép hay không.”
IV. Những lưu ý quan trọng giúp bạn thao tác an toàn
- Luôn yêu cầu AI sao lưu (Backup) trước khi làm: Hãy bảo AI “Tạo cho tôi một bản backup Database và Source code trước khi thao tác” để đề phòng trường hợp xóa nhầm file làm lỗi giao diện.
- Kiểm tra kỹ trước khi duyệt lệnh: AI thường sẽ hiển thị đoạn code hoặc file nó sắp sửa đổi/xóa. Bạn hãy dành vài giây đọc qua xác nhận trước khi cho phép AI thực thi.
- Tắt/Xóa API Token khi hoàn tất: Sau khi xử lý xong sự cố website, bạn nên vào lại cPanel để xoá hoặc vô hiệu hoá API Token đã tạo nhằm bảo mật tối đa cho tài khoản Hosting.
V. Mở rộng kết nối: Sử dụng OpenAI GPT-4o, Hermes, DeepSeek hoặc Qwen
Bên cạnh hai công cụ được tích hợp sẵn kịch bản là Claude Code và Codex CLI, bộ công cụ hosting_ai_skills hoàn toàn có thể kết nối và điều khiển linh hoạt với nhiều mô hình AI khác — từ các mô hình thương mại hàng đầu như OpenAI GPT-4o cho đến các mô hình AI mã nguồn mở (Open-Source) như Hermes (Nous Hermes 3), DeepSeek-R1/V3, hay Qwen 2.5.
Để các mô hình AI này tương tác và thực thi lệnh qua cPanel API Token, bạn có thể triển khai theo các giải pháp sau:
1. Triển khai qua các Agent Framework tự dựng (OpenClaw, CrewAI, AutoGen)
Nếu bạn muốn sử dụng mô hình local chạy qua Ollama (như hermes3, deepseek-r1, qwen2.5-coder) hoặc gọi API của GPT-4o:
- Bạn chỉ cần nạp tệp cấu hình kịch bản
AGENTS.mdtừ bộhosting_ai_skillsvào ngữ cảnh (System Prompt / Tools Instruction) của Agent Framework. - Nhờ khả năng Tool Calling / Function Calling mạnh mẽ của các model thế hệ mới, AI sẽ tự động hiểu cấu trúc cPanel API, phân tích mã độc và xuất ra các câu lệnh cPanel/CLI chính xác để máy tính của bạn thực thi.
2. Tích hợp qua ChatGPT Web (Custom GPTs / Actions)
Nếu sử dụng giao diện web của ChatGPT, bạn có thể tạo một Custom GPT chuyên bảo mật:
- Khai báo các điểm cuối (Endpoints) cPanel API vào phần Actions của Custom GPT.
- Lưu mã
CPANEL_API_TOKENtrong phần xác thực bảo mật (API Key Authentication). - Khi bạn trò chuyện, GPT-4o sẽ gửi request trực tiếp đến cPanel của gói hosting để đọc log, truy vết file nghi vấn và trả kết quả dọn dẹp ngay trên giao diện chat.
Lời khuyên:
- Claude Code & Codex CLI: Phù hợp nhất cho người dùng muốn cài đặt nhanh “ăn ngay” mà không cần cấu hình kỹ thuật sâu.
- Hermes / DeepSeek / Qwen (via Ollama Agent): Giải pháp tối ưu cho các chuyên gia muốn làm chủ dữ liệu (Self-hosted AI), bảo mật tuyệt đối thông tin hosting và có hỗ trợ các Model miễn phí và bạn cũng có thể kết hợp sử dụng các Model trả phí khác như OpenAI, Anthropic, Google..vv
Tài liệu tham khảo thêm
- Mã nguồn dự án: AZDIGI hosting_ai_skills trên GitHub
- Bài viết gốc từ AZDIGI: Dùng AI để gỡ lỗi, deploy và vibe code website trên hosting cPanel